Auf dieser Seite
Was er prüft
Ein IMAP-Monitor verbindet sich aus jeder seiner Regionen mit Host und Port. Der Check besteht, wenn die erste Zeile der Begrüßung mit * OK beginnt. Auf Port 993 schließt der Prüfpunkt zuerst einen TLS-Handshake gegen den öffentlichen Root-Store ab, mit dem Host als SNI. Jeden anderen Port liest er im Klartext. Mit eingeschaltetem Zertifikat-Subcheck bewertet der Monitor außerdem Ablauf, Aussteller und Subject, über den direkten Handshake auf 993 oder über STARTTLS auf den anderen Ports.
Wann Sie ihn einsetzen
- Ein Mailserver hat einen IMAP-Endpunkt, von dem Clients lesen, und eine abgewiesene Verbindung oder eine fehlende Begrüßung soll einen Incident öffnen.
- Das Zertifikat, das der Server vorzeigt, soll zusammen mit dem Dienst bewertet werden, ohne zweiten Monitor. Der Subcheck deckt Ablauf, Aussteller und Subject ab, über implizites TLS oder STARTTLS.
- Der IMAPS-Endpunkt muss öffentlich vertrauenswürdig bleiben. Auf 993 wird die Begrüßung erst nach einem Handshake gegen den öffentlichen Root-Store gelesen, ein Problem mit der Kette zeigt sich also als Ausfall.
Der Check meldet sich nicht an, öffnet kein Postfach und sendet kein CAPABILITY. Für einen SMTP-Endpunkt nutzen Sie den SMTP-Check. Ein Zertifikat auf einem direkten TLS-Port, das einen eigenen Incident verdient, prüft der TLS-Zertifikat-Check. Ein selbstsignierter IMAPS-Server auf 993 fällt bei der Begrüßungsprüfung durch, weil allow_self_signed nur den Zertifikat-Subcheck erreicht.
Konfiguration
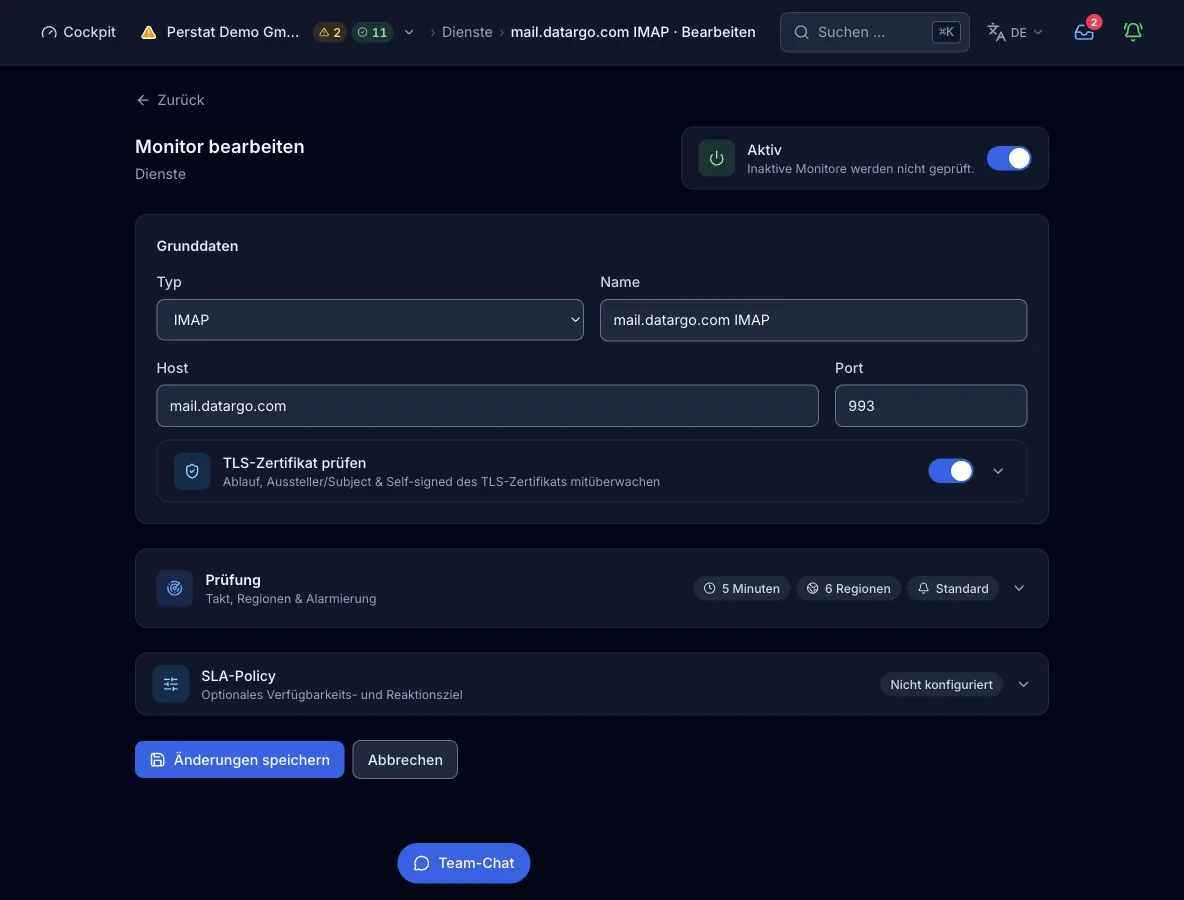
Ziel. Ein Hostname oder eine IP-Adresse ohne Schema oder Pfad, dazu ein optionaler Port. Das Formular schlägt 993 vor. Jede aufgelöste Adresse wird geprüft, bevor sich der Prüfpunkt verbindet. Loopback-, private, Link-local- und Cloud-Metadaten-Adressen werden abgewiesen, der Monitor erreicht also kein internes Netz.
| Feld | Pflicht | Werte und Voreinstellung | Bedeutung |
|---|---|---|---|
hostHost | ja | Hostname oder IP-Adresse | Der Server, mit dem sich der Prüfpunkt verbindet. Auf 993 ist der Hostname zugleich die SNI des Handshakes. |
portPort | optional | 1 bis 65535, Voreinstellung 993 | 993 bedeutet implizites TLS, mit dem Handshake vor der Begrüßung. Jeder andere Port, zum Beispiel 143, wird im Klartext gelesen, und der Zertifikat-Subcheck nutzt STARTTLS. |
interval_secondsPrüfintervall | optional | Sekunden, Voreinstellung 300, höchstens 24 h, Untergrenze je nach Tarif | Wie oft jede Region den Check ausführt. Das Feld steht in der Anfrage neben config, nicht darin. Ein Wert unter der Untergrenze des Tarifs wird auf die Untergrenze angehoben, nicht abgelehnt. |
regionsRegionen | optional | Teilmenge aus na, eu, as, sa, af, oce. Voreinstellung: die Regionen des Tarifs | Welche Kontinente den Check ausführen. Das Feld steht in der Anfrage neben config, nicht darin. |
address_familiesIP-Familien | optional | Liste aus ipv4, ipv6 oder beiden, Voreinstellung ["ipv4"] | Jede aufgelöste Adresse wird für sich geprüft. Fällt eine von zwei Familien aus oder fallen einige von mehreren Adressen aus, bestimmt family_fail_severity (degraded als Voreinstellung, oder failed) das Ergebnis. |
TLS-Zertifikat
Auf eine bestandene Begrüßung kann eine Zertifikatsregel folgen, einmal je Check statt je Adresse. Auf 993 nutzt sie einen direkten Handshake, auf jedem anderen Port den IMAP-STARTTLS-Dialog (A1 STARTTLS, dann A1 OK). Das Formular bietet den Schalter mit Port, Warnfenster, Regex für Aussteller und Subject und dem Schalter für selbstsignierte Zertifikate. Ohne den Schalter zeigt die Monitoransicht weiterhin das ausgelieferte Zertifikat, aber Regel und Ablaufhinweis brauchen den Schalter.
| Feld | Pflicht | Werte und Voreinstellung | Bedeutung |
|---|---|---|---|
tls_cert.enabled | optional | true oder false, Voreinstellung false | Mit true schalten Sie den Subcheck ein. Fehlt der Wert oder steht er auf false, bleibt das Zertifikat reine Anzeige. |
tls_cert.port | optional | Port, Voreinstellung: der Port des Monitors | Der Port, mit dem sich der Zertifikat-Subcheck verbindet. Der Modus folgt weiter dem Port des Monitors: ein direkter Handshake nur, wenn der Monitor auf 993 läuft, sonst STARTTLS. |
tls_cert.warn_days | optional | Tage, Voreinstellung 14 | Unterhalb dieser Restlaufzeit trägt der Check einen Zertifikatshinweis, und Eigentümer und Admins erhalten stündlich eine E-Mail und einen In-App-Hinweis. Der Zustand bleibt bestanden. Ein abgelaufenes Zertifikat lässt den Check fehlschlagen. |
tls_cert.issuer_regex | optional | Regulärer Ausdruck | Der Aussteller muss passen, zum Beispiel Let's Encrypt. |
tls_cert.subject_regex | optional | Regulärer Ausdruck | Der Common Name des Subjects muss passen. |
tls_cert.allow_self_signed | optional | false (Voreinstellung) oder true | Überspringt im Subcheck die Prüfung von Vertrauenskette, Hostname und Gültigkeitszeitraum. Ablauf und die Regex-Bedingungen gelten weiter. Die Begrüßungsprüfung erreicht der Schalter nicht. Sie behält auf 993 den öffentlichen Root-Store, deshalb fällt ein selbstsignierter IMAPS-Server weiterhin durch. Nutzen Sie den Schalter nur für interne Dienste mit eigener CA auf einem STARTTLS-Port. |
So läuft ein Check ab
- Jede Region, deren Intervall fällig ist, löst den Host über den eigenen Resolver des Knotens auf.
- Jede aufgelöste Adresse der gewählten Familie wird gegen die gesperrten Bereiche geprüft und dann für sich verbunden.
- Auf Port 993 schließt der Prüfpunkt zuerst einen TLS-Handshake gegen den öffentlichen Root-Store ab, mit dem Host als SNI. Auf jedem anderen Port bleibt er im Klartext. Dann liest er die erste Zeile, die der Server sendet.
- Eine Zeile, die mit
* OKbeginnt, besteht, alles andere schlägt fehl. Verbindung, Handshake und Begrüßung teilen sich das Limit von 10 s. Ein Server, der schweigt, ist ausgefallen und kein Konfigurationsfehler. - Nur ein bestandener Check mit
tls_cert.enabledführt die Zertifikatsregel aus, einmal je Check. Sie nutzt auf 993 einen direkten Handshake und auf anderen Ports den STARTTLS-Dialog. Die regulären Ausdrücke werden zuerst kompiliert, und ein ungültiger beendet den Check als Fehler. - Das Ergebnis der Region geht an die Control Plane. Ein Fehlschlag öffnet einen Incident, sobald das Quorum der Alarmregel übereinstimmt, in der Voreinstellung 2 Regionen über 2 aufeinanderfolgende Checks.
Was ein Ergebnis enthält
- Begrüßung
- Die erste Zeile, die der Server gesendet hat, bewertet auf
* OK. - Antwortzeit
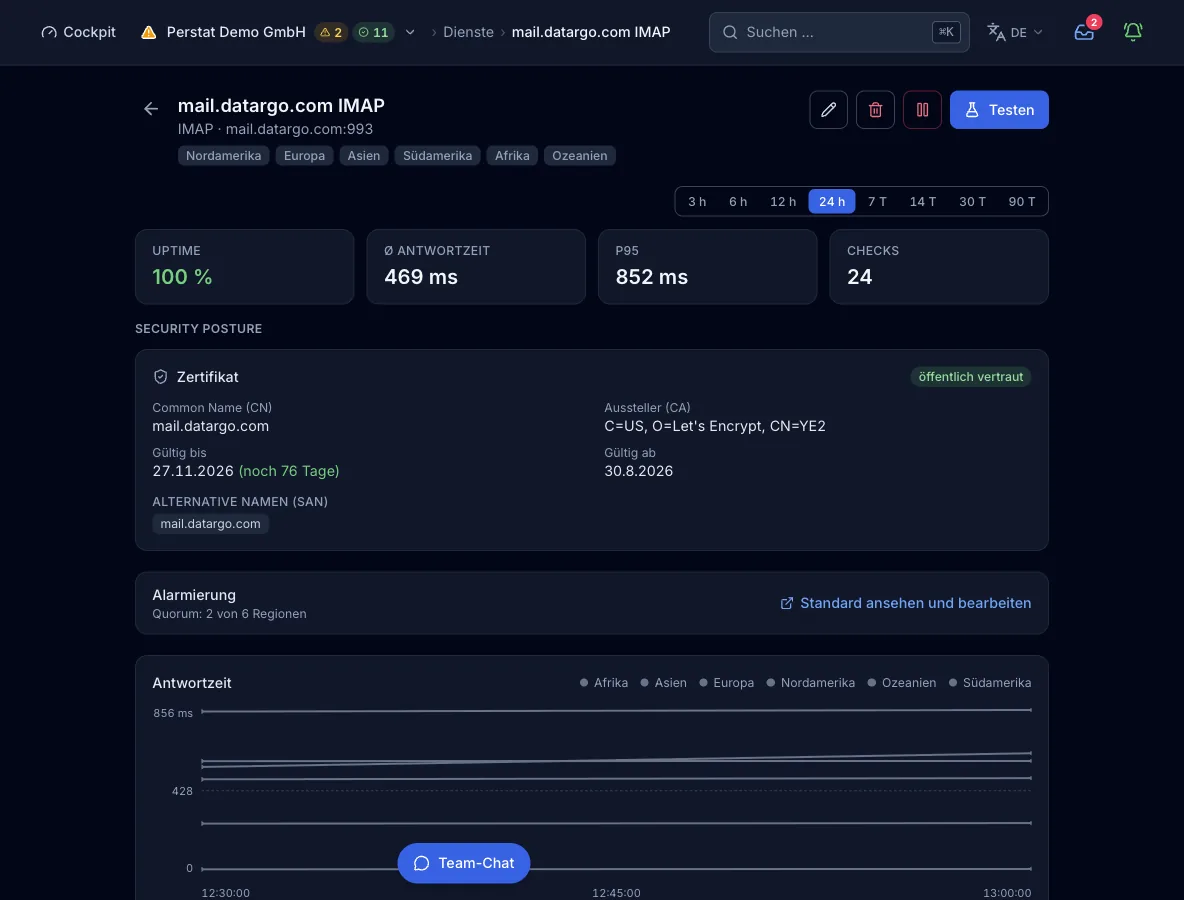
- Zeit bis zur Begrüßung, auf 993 einschließlich TLS-Handshake, je Region und je Adresse.
- Detailzeile
- Eine Zeile, die sagt, was passiert ist: die Begrüßung,
IMAP error:mit dem Transport- oder Handshake-Fehler oderTimeout. Mit eingeschaltetem Subcheck wird der Zertifikatsbefund bei Bestehen an die Begrüßung angehängt und ersetzt sie bei einem Fehlschlag. - Ursachenschicht
- Ob der Fehler beim DNS des Ziels lag (NXDOMAIN oder NODATA) oder bei seiner Anwendung nach erfolgreicher Auflösung. Alles andere wird als unbekannt gemeldet.
- Zertifikat
- Das Ergebnis behält Common Name, alternative Namen und Aussteller, dazu Gültigkeitsdaten, das Kennzeichen selbstsigniert und das öffentliche Vertrauen. Jeder Check liest diese Angaben, mit oder ohne Subcheck. Die Restlaufzeit mit ihrer Warnung erscheint nur mit eingeschaltetem Subcheck.
- Region, Familie, Adresse
- Jedes Ergebnis trägt die Region, die es gemessen hat, und ein Teilergebnis je IP-Familie und je Adresse.
Zustände und Schwere
- okDie Begrüßung beginnt mit
* OK, auf 993 nach einem vertrauenswürdigen Handshake. Mit eingeschaltetem Subcheck hält auch die Zertifikatsregel, und ein Zertifikat innerhalb seines Warnfensters behält diesen Zustand. - eingeschränktEine IP-Familie fällt aus, während die andere antwortet, oder einige von mehreren aufgelösten Adressen einer Familie fallen aus, während die anderen antworten. Das gilt bei voreingestellter
family_fail_severity. - ausgefallenDie Verbindung wird abgewiesen, läuft in den Timeout oder wird blockiert, oder die Begrüßung ist nicht
* OK. Der Check ist auch ausgefallen, wenn der Handshake auf 993 abgewiesen wird, weil die Kette nicht vertrauenswürdig ist, der Hostname nicht passt oder das Zertifikat abgelaufen ist. Dasselbe gilt, wenn die Zertifikatsregel am Ablauf, an einem abgewiesenen Handshake oder an Aussteller oder Subject scheitert. - FehlerDie Konfiguration ist nicht ausführbar, zum Beispiel wegen eines ungültigen regulären Ausdrucks in der Zertifikatsregel. Der Check endet dann als Fehler statt als Fehlschlag und zählt als Ausfall mit Schwere critical.
Per Quorum bestätigt: Standardmäßig müssen 2 Regionen den Fehler melden, bevor Perstat einen Incident öffnet. Die Voreinstellung der Organisation verlangt 2 Regionen und 2 aufeinanderfolgende Checks. Ein Monitor kann eine eigene Regel tragen, mit Anzahl oder Prozent, aufeinanderfolgenden Checks und einer Mindestdauer.
Tarife und Grenzen
- Kürzestes Intervall
- 300 s in Free, 60 s in Pulse, 30 s in Sentinel, 15 s in Command und 10 s in Enterprise. Das Webformular bietet 30 s, 1 min, 5 min, 15 min und 1 h an. Die Untergrenzen von 15 s und 10 s erreichen Sie nur über MCP.
- Regionen
- 2 von 6 in Free, 3 von 6 in Pulse und alle 6 ab Sentinel.
- Monitore
- 10 in Free, 50 in Pulse, 150 in Sentinel, 500 in Command und ein individuelles Kontingent in Enterprise. Die elf regionalen Checktypen teilen sich dieses Kontingent. Host-Agenten und Heartbeats haben eigene Kontingente.
Aus der Pipeline oder von einem Agenten
Dieselbe config gilt im Deploy-Schritt, in einem MCP-Client wie Claude Code und im Formular oben. create_monitor braucht einen API-Schlüssel für die ganze Organisation. Wenn Sie regions weglassen, wählt der Tarif seine Voreinstellung.
{
  "name": "Mailbox IMAPS",
  "type": "imap",
  "interval_seconds": 60,
  "config": {
    "host": "mail.example.com",
    "port": 993,
    "tls_cert": { "enabled": true, "warn_days": 21 }
  }
}
Jede Schnittstelle mit ihrer Grenze
Grenzen
- Keine Anmeldung, kein Postfachzugriff und kein
CAPABILITY. Der Prüfpunkt liest eine Zeile. - Auf 993 verlangt die Begrüßungsprüfung eine öffentlich vertrauenswürdige Kette. Der Schalter
allow_self_signederreicht nur den Zertifikat-Subcheck, ein selbstsignierter IMAPS-Server bleibt also ausgefallen. - Nur Port 993 bedeutet implizites TLS. Jeder andere Port wird im Klartext gelesen, und der Zertifikat-Subcheck nutzt dort STARTTLS.
- Die Zertifikatsregel läuft einmal je Check, nicht je Adresse, und nur nach einer bestandenen Begrüßung.
- Ziele auf privaten, Loopback-, Link-local- und Cloud-Metadaten-Adressen werden abgewiesen.
- Nicht jede Region prüft IPv6, deshalb schränkt die Auswahl von
ipv6die nutzbaren Regionen ein. - SPF, DMARC und CAA der Mail-Domain gehören zum DNS-Hygiene-Check.