Auf dieser Seite
Was er prüft
In jedem Intervall sendet jede Region eines Ping-Monitors ICMP-Echo-Anfragen an jede aufgelöste Adresse des Hosts. In der Voreinstellung sind das 3 Pakete zu 32 Byte, nacheinander, und jedes wartet bis zu 10 s auf seine Antwort. Der Monitor zeichnet auf, wie viele Antworten zurückkamen, den Verlust in Prozent und die mittlere Umlaufzeit. Kommen alle Antworten zurück, besteht der Check. Teilweiser Verlust ergibt eingeschränkt, Schweigen ergibt ausgefallen. So unterscheidet sich ein Host, der weg ist, von einer Strecke, die Pakete verliert.
Wann Sie ihn einsetzen
- Ein Host hat keinen Dienst, der eine eigene Prüfung lohnt, muss aber erreichbar sein: ein Gateway, ein Router, ein VPN-Endpunkt oder ein blanker Server.
- Verlust auf dem Weg zu einem Host soll als eigenes Signal sichtbar sein und nicht in einem Anwendungs-Timeout untergehen.
- Erreichbarkeit soll aus mehreren Regionen gemessen werden, damit sich ein Routing-Problem in einer Region von den Regionen abhebt, die noch Antworten bekommen.
Ein Ping-Ergebnis sagt nichts über die Dienste auf dem Host. Ein Host, der auf Ping antwortet, kann trotzdem eine abgestürzte Anwendung tragen, und ein Host, der ICMP filtert, fällt bei diesem Check durch, obwohl er normal ausliefert. Für einen Port nutzen Sie den TCP-Check, für eine Anwendung den HTTP(S)-Check, für den Weg dazwischen den Traceroute-Check und für einen Host, der Ihnen gehört, den Host-Agenten.
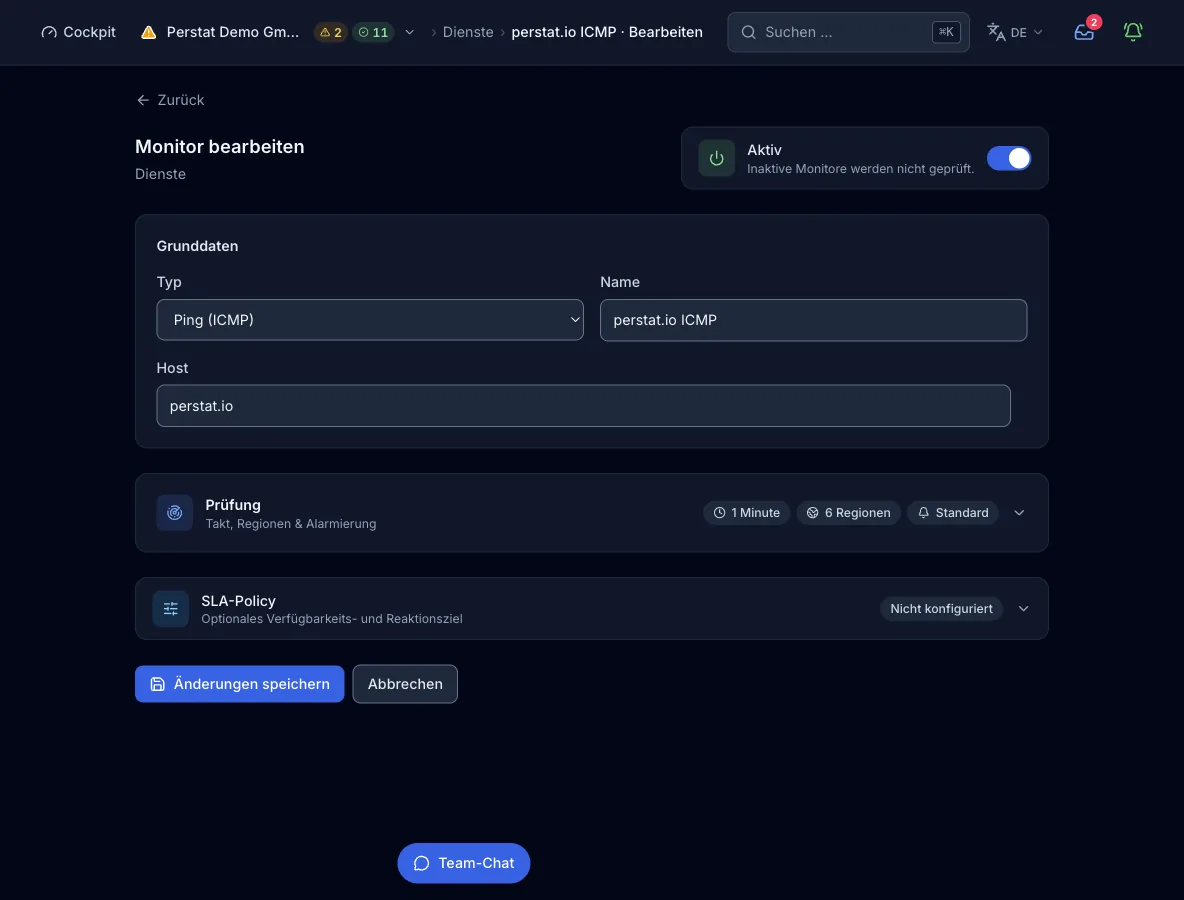
Konfiguration
Ziel. Ein Hostname oder eine IP-Adresse, ohne Schema, Pfad oder Port. Labels haben bis zu 63 Zeichen, der ganze Name bis zu 253. Der Prüfpunkt löst den Namen über seinen eigenen Resolver auf und sperrt Loopback-, private und Link-local-Adressen. Cloud-Metadaten-, Carrier-grade-NAT-, Multicast- und Broadcast-Adressen sind ebenfalls gesperrt, der Monitor lässt sich also nicht in ein internes Netz richten.
| Feld | Pflicht | Werte und Voreinstellung | Bedeutung |
|---|---|---|---|
hostHost | ja | Hostname oder IP-Adresse | Der Host, der die Echo-Anfragen erhält. Jede Adresse, auf die er in der gewählten IP-Familie auflöst, wird für sich angepingt. |
count | optional | 1-255, Voreinstellung 3. Der Wert 0 zählt als 1, über 255 endet der Check als Fehler | Echo-Pakete je Adresse und Check, nacheinander gesendet. Sie setzen den Wert über die API oder MCP, ein im Formular angelegter Monitor nutzt 3. |
interval_secondsPrüfintervall | optional | Voreinstellung 300. Angehoben auf die Untergrenze des Tarifs, höchstens 24 h | Wie oft jede Region den Check ausführt. Das Formular bietet Vorgaben von 30 s bis 1 h, Intervalle von 15 s oder 10 s brauchen MCP. |
regionsRegionen | optional | Teilmenge aus na, eu, as, sa, af, oce. Voreinstellung: die Regionen des Tarifs | Welche Kontinente den Check ausführen. Mehr Regionen, als der Tarif erlaubt, werden abgelehnt, nicht gekürzt. |
IP-Familien
Mit beiden Familien wird jede aufgelöste Adresse jeder Familie für sich angepingt. Das Ergebnis behält ein Teilergebnis je Familie und je Adresse, deshalb bleibt ein Ausfall, der nur IPv6 betrifft, als solcher erkennbar. Das Formular bietet IPv6 nur an, wenn der Host einen AAAA-Record hat oder ein IPv6-Literal ist. Dann bleiben nur Regionen wählbar, die IPv6 prüfen.
| Feld | Pflicht | Werte und Voreinstellung | Bedeutung |
|---|---|---|---|
address_familiesIP-Familien | optional | Liste aus ipv4, ipv6 oder beiden. Fehlend oder leer bedeutet ["ipv4"] | Welche IP-Familien der Check abdeckt. |
family_fail_severity | optional | degraded (Voreinstellung) oder failed | Was der Ausfall einer Familie bedeutet, während die andere antwortet. Innerhalb einer Familie ist eine stumme Adresse unter mehreren immer eingeschränkt. |
So läuft ein Check ab
- Jede Region, deren Intervall fällig ist, löst den Host über den eigenen Resolver des Knotens auf. Ein Name, der in einen gesperrten Bereich auflöst, beendet den Check als ausgefallen.
- Jede aufgelöste Adresse der gewählten Familie erhält
countEcho-Anfragen zu 32 Byte, nacheinander. Jede Anfrage wartet bis zu 10 s auf ihre Antwort, und eine ausgebliebene Antwort zählt als verloren. - Je Adresse berechnet der Prüfpunkt den Verlust in Prozent und die mittlere Umlaufzeit der Antworten. Alle Antworten bedeuten bestanden, einige verlorene bedeuten eingeschränkt, und keine Antwort bedeutet fehlgeschlagen.
- Mehrere Adressen einer Familie ergeben ein gemeinsames Urteil: alle stumm heißt ausgefallen, einige stumm heißt eingeschränkt, sonst zählt das schlechteste Ergebnis einer Adresse. Über die Familien hinweg entscheidet
family_fail_severity, was der Ausfall einer Familie bedeutet. - Das Ergebnis der Region geht an die Control Plane. Ein Incident öffnet sich, sobald das Quorum der Alarmregel übereinstimmt, in der Voreinstellung 2 Regionen und 2 aufeinanderfolgende Checks.
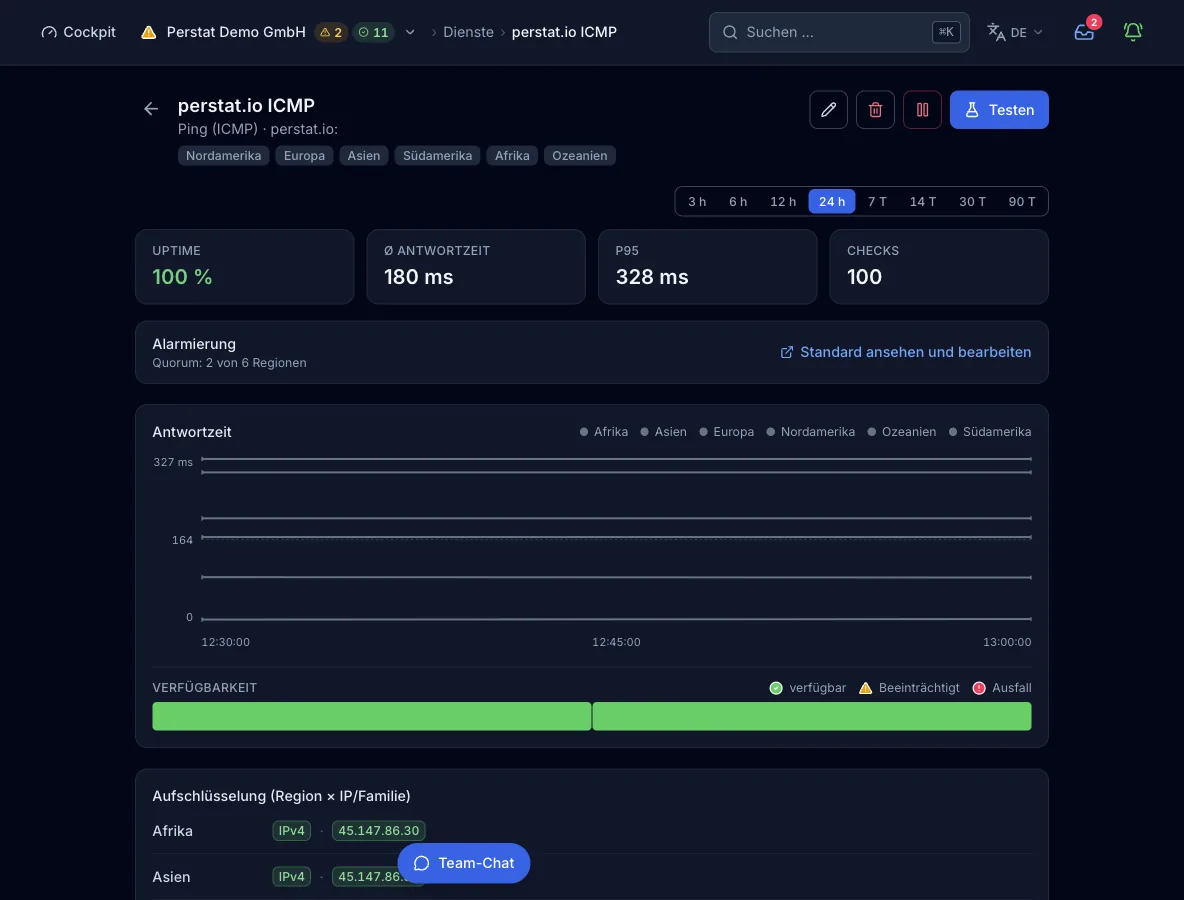
Was ein Ergebnis enthält
- Antworten und Verlust
- Eine Zeile je Adresse mit den erhaltenen Antworten auf die gesendeten Pakete, dem Verlust in Prozent und der mittleren Umlaufzeit. Zum Beispiel: 3 Antworten auf 3 gesendete Pakete, kein Verlust, 12 ms im Mittel.
- Antwortzeit
- Die mittlere Umlaufzeit der Antworten je Adresse. Bei mehreren Adressen wird das Minimum zur Antwortzeit des Checks.
- Ursachenschicht
- Ein Name, der nicht existiert (NXDOMAIN oder NODATA), wird dem DNS des Ziels zugeordnet. Andere Auflösungsfehler bleiben ohne Zuordnung. Nach erfolgreicher Auflösung werden verlorene Antworten dem Ziel zugeordnet.
- Region, Familie, Adresse
- Jedes Ergebnis trägt die Region, die es gemessen hat. Es enthält ein Teilergebnis je IP-Familie und je Adresse, jedes mit eigenem Zustand, eigener Umlaufzeit und eigener Detailzeile.
Zustände und Schwere
- okJedes Paket an jede Adresse wurde beantwortet.
- eingeschränktEinige Pakete gingen verloren, oder eine von mehreren Adressen blieb stumm. Bei voreingestellter Schwere ist auch eine IP-Familie eingeschränkt, die ausfällt, während die andere antwortet.
- ausgefallenKeine Adresse hat geantwortet, ob der Host abgeschaltet ist, unerreichbar ist oder ICMP filtert. Der Check ist auch ausgefallen, wenn der Name nicht auflöst, das Ziel in einem gesperrten Bereich liegt oder eine Familie ausfällt, während
family_fail_severityauffailedsteht. - FehlerDer Knoten kann kein ICMP senden, zum Beispiel weil der Raw-Socket verweigert wird. Das zählt als Ausfall mit Schwere critical.
Per Quorum bestätigt: Standardmäßig müssen 2 Regionen den Fehler melden, bevor Perstat einen Incident öffnet. Die Voreinstellung der Organisation verlangt 2 Regionen und 2 aufeinanderfolgende Checks. Ein Monitor kann eine eigene Regel tragen (Anzahl oder Prozent, aufeinanderfolgende Checks, Mindestdauer).
Tarife und Grenzen
- Kürzestes Intervall
- 300 s in Free, 60 s in Pulse und 30 s in Sentinel. Command erlaubt 15 s und Enterprise 10 s, beides nur über MCP. Das Formular bietet Vorgaben von 30 s bis 1 h.
- Regionen
- 2 von 6 in Free, 3 von 6 in Pulse und alle 6 ab Sentinel.
- Monitore
- 10 in Free, 50 in Pulse, 150 in Sentinel und 500 in Command. In Enterprise gelten individuelle Kontingente. Das Kontingent zählt über die elf regionalen Checktypen, Host-Agenten und Heartbeats haben eigene Kontingente.
Aus der Pipeline oder von einem Agenten
Dieselbe config gilt im Deploy-Schritt, in einem MCP-Client wie Claude Code und im Formular oben. create_monitor braucht einen API-Schlüssel für die ganze Organisation. Wenn Sie regions weglassen, wählt der Tarif seine Voreinstellung.
{
  "name": "Office gateway",
  "type": "ping",
  "interval_seconds": 60,
  "config": {
    "host": "gateway.example.com",
    "count": 5
  }
}
Jede Schnittstelle mit ihrer Grenze
Grenzen
- Ein Host, der ICMP filtert, fällt bei diesem Check durch, auch wenn seine Dienste antworten. Kombinieren Sie ihn mit einem TCP- oder HTTP(S)-Check auf den Dienst.
- Der Check zeichnet nur Verlust und mittlere Umlaufzeit auf, ohne Jitter, ohne Perzentile und ohne Zeiten je Paket.
- Die Paketgröße liegt fest bei 32 Byte, und
countsetzen Sie über die API oder MCP, nicht im Formular. Bei einem stummen Host wartet jedes Paket 10 s, und der Knoten bricht einen Lauf nach 120 s ab. Halten Siecountdeshalb bei höchstens 12. - Ergebnisse gelten je Adresse, nicht je Hop. Der Weg gehört zum Traceroute-Check.
- Ziele auf privaten, Loopback-, Link-local- und Cloud-Metadaten-Adressen werden gesperrt.
- Nicht jede Region prüft IPv6, deshalb schränkt die Auswahl von
ipv6die nutzbaren Regionen ein.