Auf dieser Seite
Was er prüft
Ein Traceroute-Monitor führt in jedem Intervall aus jeder seiner Regionen das Traceroute des Systems gegen den Host aus. Er sendet ein Paket je Hop mit 2 s Wartezeit und verfolgt in der Voreinstellung bis zu 20 Hops. Das Ergebnis enthält die Hop-Zahl und die letzte Zeile, und das Ziel gilt als erreicht, wenn dieser letzte Hop geantwortet hat. Der Typ misst keine Antwortzeit und fällt kein Verfügbarkeitsurteil. Ein unerreichtes Ziel ist eingeschränkt, nicht ausgefallen, und öffnet nie einen Incident.
Wann Sie ihn einsetzen
- Ein Ping- oder HTTP(S)-Check daneben schlägt fehl, und Sie wollen je Region aufgezeichnet haben, ob der Weg das Ziel in diesem Moment noch erreicht hat.
- Ein Host antwortet aus einigen Regionen, aus anderen nicht, und Sie wollen Hop-Zahl und letzten Hop jeder Region in der Aufzeichnung haben.
- Hop-Zahl und die Zeile des letzten Hops sollen mit jedem Check je Region protokolliert werden, damit eine Routing-Änderung einen Zeitstempel hat.
Ein Traceroute-Ergebnis ist kein Verfügbarkeitsurteil. Ein Ziel, das den letzten Hop filtert, meldet eingeschränkt, nie ausgefallen, und ein unerreichter Weg öffnet keinen Incident. Für die Erreichbarkeit nutzen Sie den Ping-Check, für die Antwort eines Dienstes den HTTP(S)- oder TCP-Check.
Konfiguration
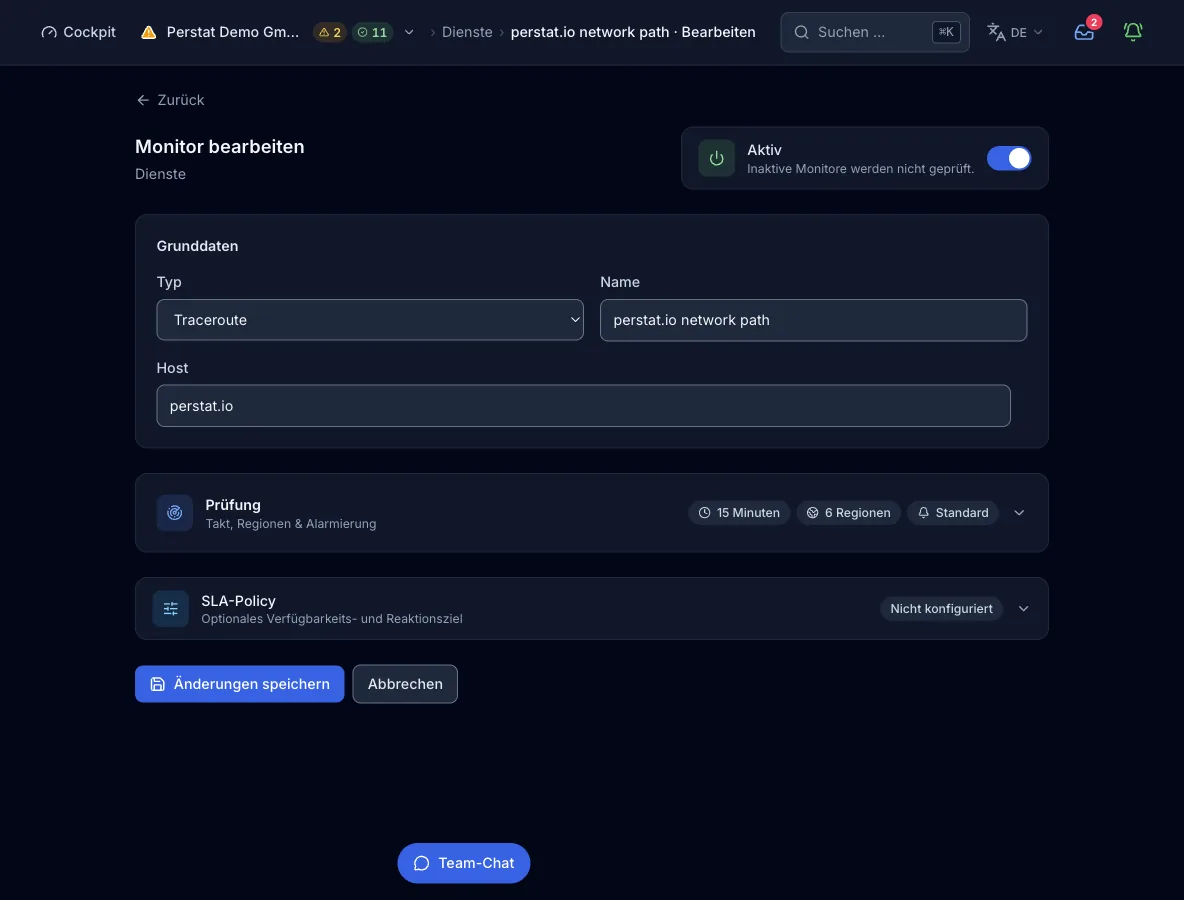
Ziel. Ein Hostname oder eine IP-Adresse, ohne Port. Der Knoten löst die erste Adresse der gewählten Familie über seinen eigenen Resolver auf und prüft sie. Loopback-, private, Link-local- und Cloud-Metadaten-Adressen werden abgewiesen, der Monitor lässt sich also nicht in ein internes Netz richten.
| Feld | Pflicht | Werte und Voreinstellung | Bedeutung |
|---|---|---|---|
hostHost | ja | Hostname oder IP-Adresse | Der Host, zu dem die Route verfolgt wird, eine Adresse je Familie. Der Knoten prüft die erste Adresse dieser Familie gegen die Sperrliste und startet dann Traceroute mit dem Hostnamen, fest auf die Familie gesetzt. |
max_hops | optional | Voreinstellung 20 | Die Höchstzahl der Hops, an Traceroute als -m übergeben. Sie setzen den Wert über die API oder MCP, ein im Formular angelegter Monitor läuft mit 20. |
interval_secondsPrüfintervall | optional | Voreinstellung 300. Angehoben auf die Untergrenze des Tarifs, höchstens 24 h | Wie oft jede Region den Check ausführt. Das Formular bietet Vorgaben von 30 s bis 1 h, Intervalle von 15 s oder 10 s brauchen MCP. |
regionsRegionen | optional | Teilmenge aus na, eu, as, sa, af, oce. Voreinstellung: die ersten n dieser Liste, n = Regionslimit des Tarifs | Welche Kontinente den Check ausführen. Mehr Regionen, als der Tarif erlaubt, werden abgelehnt, nicht gekürzt. |
address_familiesIP-Familien | optional | ["ipv4"] (Voreinstellung), ["ipv6"] oder ["ipv4", "ipv6"] | Verfolgt die Route über eine oder beide Familien, mit je einer Adresse. Bei beiden entscheidet family_fail_severity, was eine Familie bedeutet, die nicht auflöst oder gesperrt ist. |
IP-Familien
Die Route wird je IP-Familie verfolgt, mit je einer Adresse, und jede Familie wird ein eigenes Teilergebnis. Eine Familie, deren Adresse nicht auflöst oder gesperrt ist, schlägt fehl. Ist eine von zwei Familien betroffen, entscheidet family_fail_severity. Sind beide betroffen, schlägt der Check fehl. Eine Familie, die auflöst, das Ziel aber nicht erreicht, ist eingeschränkt, und der Check übernimmt das schlechtere der beiden Ergebnisse. Das Formular bietet IPv6 nur an, wenn der Host einen AAAA-Record hat oder ein IPv6-Literal ist. Dann bleiben nur Regionen wählbar, die IPv6 prüfen.
| Feld | Pflicht | Werte und Voreinstellung | Bedeutung |
|---|---|---|---|
address_families | optional | ["ipv4"] (Voreinstellung), ["ipv6"] oder ["ipv4", "ipv6"] | Welche Familien verfolgt werden. Leer oder fehlend bedeutet nur IPv4. |
family_fail_severity | optional | degraded (Voreinstellung) oder failed | Was der Ausfall einer von zwei Familien für den Zustand des Monitors bedeutet. |
So läuft ein Check ab
- Jede Region, deren Intervall fällig ist, löst den Host über den eigenen Resolver des Knotens auf. Sie nimmt die erste Adresse der gewählten Familie und prüft sie gegen die gesperrten Bereiche.
- Der Knoten führt das Traceroute des Systems gegen den Host aus, fest auf diese Familie gesetzt. Es nutzt numerische Ausgabe, ein Paket und 2 s Wartezeit je Hop und höchstens
max_hopsHops. Der ganze Lauf darf bis zu 20 s dauern, also der größere Wert aus 20 s und dem Zeitlimit des Monitors von 10 s. - Die Ausgabe wird gelesen: Die Kopfzeile fällt weg, die Hop-Zeilen werden gezählt, und die letzte Zeile wird behalten.
- Das Ziel gilt als erreicht, wenn die letzte Zeile kein
*trägt, der letzte Hop also geantwortet hat. Andernfalls, oder wenn keine Hop-Zeile zurückkam, ist das Ergebnis eingeschränkt. - Das Ergebnis der Region geht an die Control Plane. Die Alarmregel entscheidet dann über ihr Quorum, ob eine fehlgeschlagene Auflösung oder ein gesperrtes Ziel zum Incident wird. Ein eingeschränkter Weg öffnet keinen.
Was ein Ergebnis enthält
- Hop-Zahl
- Wie viele Hop-Zeilen der Lauf erzeugt hat, je Region und je Familie.
- Letzter Hop
- Die letzte Zeile der Traceroute-Ausgabe, wörtlich. Sie ist der Hop des Ziels, wenn es erreicht wurde, oder eine
*-Zeile, wenn der letzte Hop stumm blieb. - Detailzeile
- Eine Zeile je Check mit Hop-Zahl und letztem Hop.
- Erreicht oder nicht
- Ob der letzte Hop geantwortet hat. Das entscheidet zwischen ok und eingeschränkt.
- Region und Familie
- Jedes Ergebnis trägt die Region, die es gemessen hat, und ein Teilergebnis je IP-Familie. Es gibt kein Teilergebnis je Adresse oder je Hop, und die vollständige Hop-Liste wird nicht gespeichert.
- Antwortzeit und Statuscode
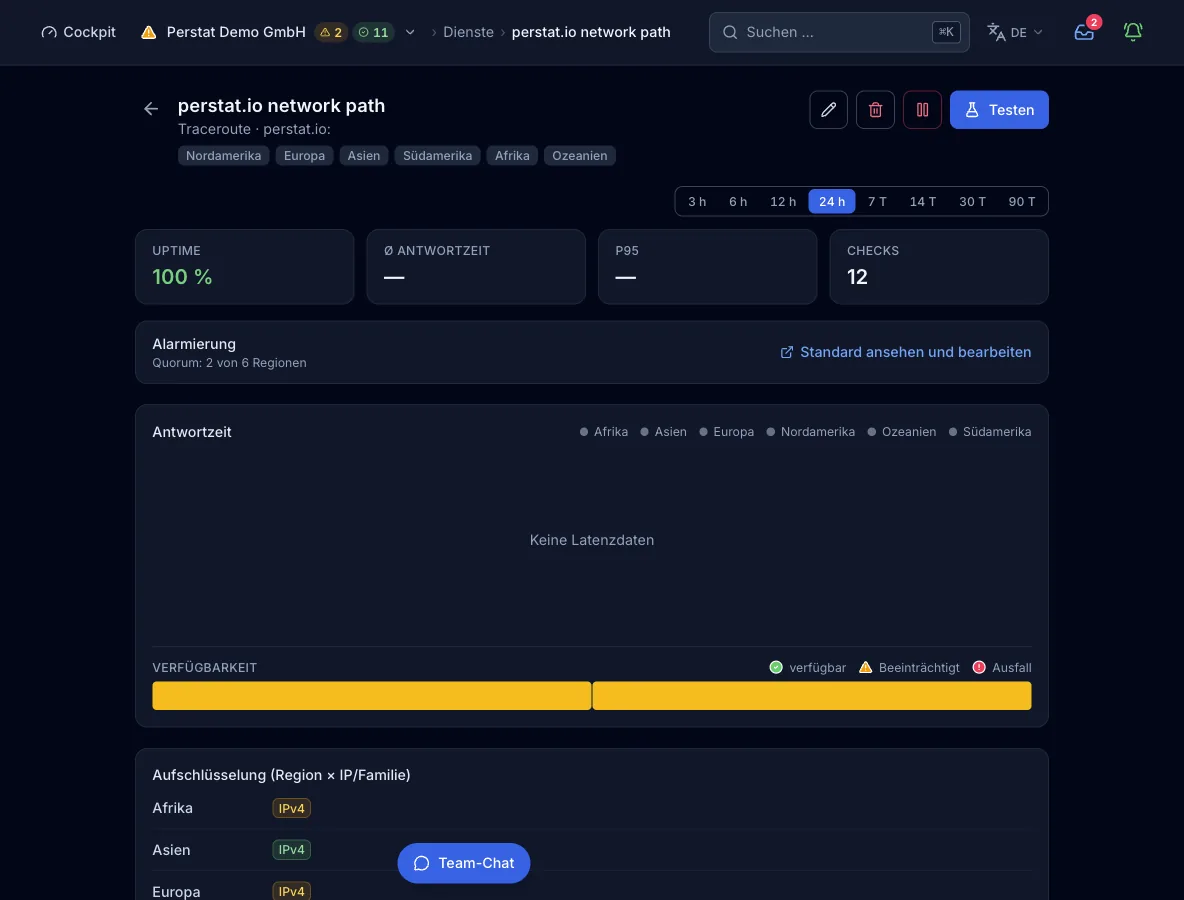
- Der Typ zeichnet beides nicht auf, deshalb bleibt das Antwortzeit-Diagramm in der Monitoransicht leer.
Zustände und Schwere
- okDer letzte Hop hat geantwortet: Das Ziel wurde innerhalb von
max_hopserreicht. - eingeschränktDie letzte Zeile trägt ein
*, das Ziel wurde also nicht erreicht, oder der Lauf lieferte keine Hop-Zeilen. Bei voreingestellter Schwere ist der Check auch eingeschränkt, wenn eine IP-Familie nicht auflöst, während die andere verfolgt wird. - ausgefallenDer Host löst nicht auf oder löst auf eine gesperrte Adresse auf. Mit beiden Familien und
family_fail_severityauffailedist der Check auch ausgefallen, wenn eine Familie nicht auflöst. Der Weg selbst erzeugt diesen Zustand nie. - FehlerDer Knoten kann den Check nicht ausführen, weil das Traceroute-Programm fehlt oder der Lauf seine Grenze von 20 s überschritten hat. Das zählt als Ausfall mit Schwere critical.
Per Quorum bestätigt: Standardmäßig müssen 2 Regionen den Fehler melden, bevor Perstat einen Incident öffnet. Die Voreinstellung der Organisation verlangt 2 Regionen und 2 aufeinanderfolgende Checks. Ein Monitor kann eine eigene Regel tragen (Anzahl oder Prozent, aufeinanderfolgende Checks, Mindestdauer). Nur ausgefallen und Fehler gehen in die Incident-Bewertung ein, ein unerreichter Weg bleibt also eingeschränkt und öffnet von sich aus nie einen Incident.
Tarife und Grenzen
- Kürzestes Intervall
- 300 s in Free, 60 s in Pulse und 30 s in Sentinel. Command erlaubt 15 s und Enterprise 10 s, beides nur über MCP. Das Formular bietet Vorgaben von 30 s bis 1 h.
- Regionen
- 2 von 6 in Free, 3 von 6 in Pulse und alle 6 ab Sentinel.
- Monitore
- 10 in Free, 50 in Pulse, 150 in Sentinel und 500 in Command. In Enterprise gelten individuelle Kontingente. Das Kontingent zählt über die elf regionalen Checktypen, Agent- und Heartbeat-Monitore haben eigene Kontingente.
Aus der Pipeline oder von einem Agenten
Dieselbe config gilt im Deploy-Schritt, in einem MCP-Client wie Claude Code und im Formular oben. create_monitor braucht einen API-Schlüssel für die ganze Organisation. Wenn Sie regions weglassen, wählt der Tarif seine Voreinstellung.
{
  "name": "Gateway path",
  "type": "traceroute",
  "interval_seconds": 900,
  "config": {
    "host": "gateway.example.com",
    "max_hops": 30,
    "address_families": ["ipv4", "ipv6"],
    "family_fail_severity": "degraded"
  }
}
Jede Schnittstelle mit ihrer Grenze
Grenzen
- Der Check dient der Diagnose und ist kein Verfügbarkeitssignal, ein unerreichtes Ziel ist also eingeschränkt und öffnet keinen Incident. Der Lauf selbst erzeugt nur dann einen Ausfall, wenn Traceroute nicht starten kann oder die Grenze von 20 s überschreitet. Kombinieren Sie ihn mit dem Ping- oder HTTP(S)-Check.
- Jeder Hop bekommt ein Paket mit 2 s Wartezeit, die Voreinstellung sind 20 Hops. Der ganze Lauf ist auf 20 s begrenzt.
max_hopssetzen Sie über die API oder MCP, nicht im Formular.- Der Check verfolgt eine Adresse je Familie, ohne Teilergebnisse je Adresse oder je Hop. Über Hop-Zahl und letzte Zeile hinaus wird die Hop-Liste nicht gespeichert.
- Der Check zeichnet keine Antwortzeit und keinen Statuscode auf.
- Ziele auf privaten, Loopback-, Link-local- und Cloud-Metadaten-Adressen werden abgewiesen.
- Nicht jede Region prüft IPv6, deshalb schränkt die Auswahl von
ipv6die nutzbaren Regionen ein.