Auf dieser Seite
Die Schnittstelle passend zur Aufgabe wählen
| Bedarf | Schnittstelle | Richtung |
|---|---|---|
| Team oder Paging-Ziel benachrichtigen | Alarm-Connectoren | nach außen |
| Incident-Ereignis am eigenen Endpunkt prüfen | Signierter Webhook | nach außen |
| Monitor- und Incident-Daten lesen | REST-API und OpenAPI | REST, nur lesend |
| Autorisierten Agenten lesen und handeln lassen | MCP | Lesen und Schreiben mit Scopes |
| Zustand für den Betrieb sichtbar halten | Web-Wallboard und Apple-Apps | Produktoberflächen |
Jede Schnittstelle auf dieser Seite gibt es heute.
Incidents an bestehende Kanäle senden
| Kanal | Details | Tarif |
|---|---|---|
| Push | native iOS-App und Apple Watch | alle Tarife |
| Eskalationsstufe in einem Bereitschaftsplan | ab Sentinel | |
| Persönlicher SMS-Alarm | kritischer Incident, Opt-in je Person, Monatskontingent | ab Pulse |
| SMS in der Rufbereitschaft | Eskalationsstufe, an verifizierte Nummern | ab Sentinel |
| Telefonanruf | letzte Eskalationsstufe, höchstens 2 je Incident | ab Sentinel |
| Signierte Webhooks | HMAC in x-perstat-signature, Secret-Rotation, Testauslösung | alle Tarife |
| Slack, Teams, Discord, Google Chat | Öffnen und Erholung eines Incidents, über Incoming Webhook | alle Tarife |
| PagerDuty, Opsgenie | Incident an deren Events-API weitergereicht | alle Tarife |
| Abonnenten der Statusseite | Double-Opt-in-E-Mail an Ihre Kunden, Öffnen und Erholung | ab Sentinel |
Die Connector-Wege arbeiten nur nach außen: Perstat sendet das Öffnen und die Erholung eines Incidents. Quittieren und schließen Sie Incidents in Perstat oder über eine autorisierte MCP-Aktion.
Die Eskalation läuft weiter, bis jemand quittiert: erst Push, dann SMS, dann ein Anruf, mit Zeiten je Bereitschaftsplan. Wer quittiert, übernimmt den Incident, und jedes andere Gerät wird still. Über eine Telefonnummer wird erst alarmiert, wenn sie per Einmalcode verifiziert ist.
Einen signierten Webhook am eigenen Endpunkt prüfen
Webhook-Ziele werden ausgelöst, wenn ein Incident geöffnet und wenn er geschlossen wird. Jede
Zustellung trägt den User-Agent perstat-webhook/1.0 und eine HMAC-Signatur in x-perstat-signature,
damit Ihr Empfänger die Herkunft prüfen kann.
Die Signatur ist sha256=, gefolgt von 64 kleingeschriebenen Hex-Zeichen, berechnet als
HMAC-SHA256 über den rohen Body. Das Secret wird beim Anlegen einmal angezeigt und im Produkt
rotiert. Eine Testauslösung ist eingebaut.
Webhook-Ziele werden gegen dieselbe SSRF-Sperrliste geprüft, die auch die Prüfpunkte nutzen. Private, Link-local-, ULA- und Metadatenziele werden blockiert, und Redirects werden erneut geprüft. Das ist Eindämmung, keine Garantie im Sinne von “SSRF-sicher”.
Über REST und die öffentliche OpenAPI-Spezifikation lesen
Organisations-API-Schlüssel mit Scopes lesen heute 7 REST-Endpunkte:
- Monitorliste
- Monitordetails
- Checks
- Zeitreihen
- Incidents eines Monitors
- Incidents der Organisation
- Incident-Details
Schlüssel lassen sich weiter auf Projekte oder einzelne Monitore begrenzen. Die öffentliche
OpenAPI-Spezifikation unter
api.perstat.io/openapi.json
beschreibt die öffentliche Schnittstelle, nicht jede interne Operation.
Schreibende Automatisierung gehört zu MCP, das ein anderes Berechtigungsmodell nutzt.
Einen autorisierten Agenten über MCP handeln lassen
Perstat spricht das Model Context Protocol unter https://api.perstat.io/mcp. Der Endpunkt
nutzt zustandsloses Streamable HTTP. Innerhalb der Scopes seines Schlüssels liest ein Agent den
Zustand Ihrer Organisation, quittiert oder schließt Incidents und verwaltet den Lebenszyklus von
Monitoren.
Ein Agent meldet sich mit einem Organisations-API-Schlüssel mit Scopes an oder, in geeigneten Clients, über den OAuth Authorization Code Flow mit PKCE. Jede Schreibaktion wird der menschlichen Identität hinter dem Zugang zugerechnet: der Person, die den API-Schlüssel angelegt hat, oder dem OAuth-Subject. Perstat prüft bei jeder Schreibaktion die aktuelle Mitgliedschaft und Rolle dieser Identität.
Der Live-Katalog ändert sich, deshalb stehen exakte Werkzeugzahlen in der datierten MCP-Dokumentation.
Verbinden Sie Claude Code mit einem Bearer-Schlüssel:
claude mcp add --transport http perstat https://api.perstat.io/mcp \
  --header "Authorization: Bearer pst_…"
Jeder MCP-Client, der Streamable HTTP spricht, verbindet sich auf demselben Weg, mit dem Bearer-Header oder dem veröffentlichten OAuth-Ablauf. Dazu gehören Codex, ChatGPT-Connectoren und Ihr eigener Agent. Wer Claude Code nutzt, kann außerdem das Perstat-Plugin installieren. Es meldet sich über den Browser an und bringt Skills für Incidents und Monitore mit.
Eine Pipeline braucht keinen Agenten. Ein tools/call aus dem Deploy-Job legt den Monitor an,
und der Schritt schlägt bei jedem Fehler fehl, außer der Monitor existiert bereits:
curl -sS --fail-with-body https://api.perstat.io/mcp \
  -H "Authorization: Bearer $PERSTAT_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{
    "name":"create_monitor","arguments":{"project_id":"prj_…",
    "name":"Order API","type":"http",
    "config":{"url":"https://orders.example.com/health"}}}}'
Ein zweiter Lauf wird als exakte Wiederholung abgelehnt, und der Schritt bleibt trotzdem
erfolgreich. Zieht der Health-Pfad um, ändert update_monitor den bestehenden Monitor.
Das Werkzeug create_monitor braucht einen organisationsweiten Schlüssel. Ein auf Projekte oder
Monitore eingeschränkter Schlüssel liest und handelt nur auf seinen eigenen Ressourcen.
Den Live-Zustand sichtbar halten
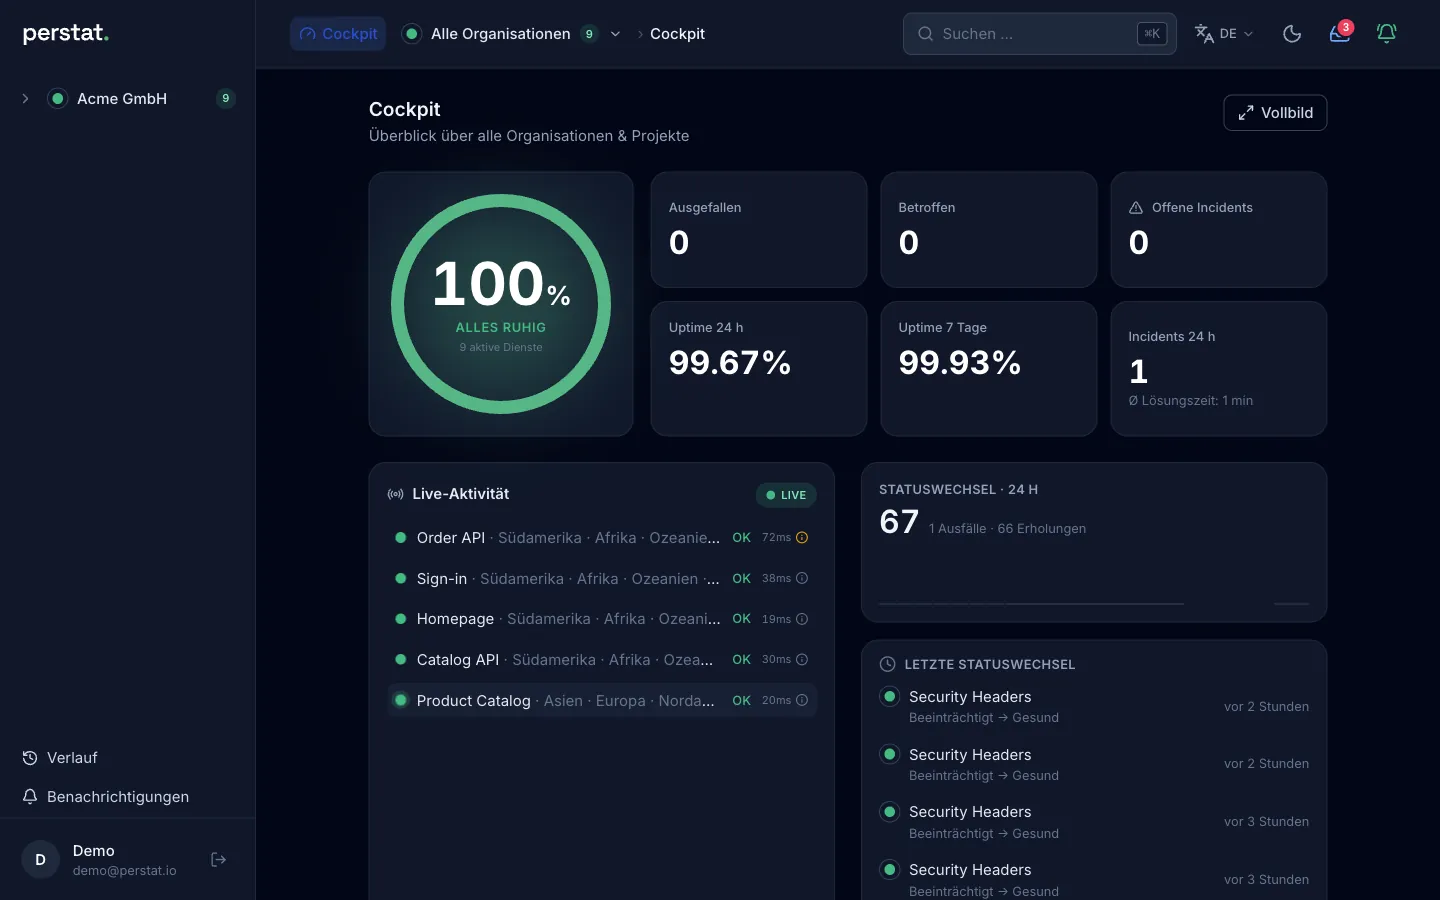
Die Web-App enthält ein Live-Wallboard im Vollbild. Die nativen Apps gibt es für iPhone, iPad und Apple Watch.
Offene Incidents können als Live Activity auf dem Sperrbildschirm und in der Dynamic Island erscheinen. Die Apple-Watch-App kann einen Incident quittieren, die Rufbereitschaft übernehmen und einen Monitor aktivieren oder pausieren.

SMS ab Pulse und Anrufe der Rufbereitschaft ab Sentinel funktionieren ohne Apple-Gerät. Es gibt heute keine native Android-App.
Statusschnittstellen veröffentlichen
- Statusseite. Den Entwurfsmodus und den öffentlichen Modus gibt es in jedem Tarif. Ab Sentinel läuft die Seite unter Ihrer eigenen Domain (per CNAME verifiziert, TLS verwaltet) und unterstützt Zugriff per Passwort und Betrachterkonto.
- SLA-Badge. Ihre Statusseite liefert ein SVG-Badge aus, mit Schnipseln für Markdown und HTML zum Kopieren.
- RSS. Jede Statusseite hat einen Feed.
Grenzen
- Chat. Slack, Microsoft Teams, Discord und Google Chat empfangen Incidents über einen Incoming Webhook. Es gibt keine native Perstat-App und keine interaktive Aktion in diesen Werkzeugen. Sie können dort also weder quittieren noch schließen.
- Paging-Werkzeuge. PagerDuty und Opsgenie sind ein Ziel für weitergereichte Incidents, kein Ersatzweg. Perstat ist dafür gebaut, selbst die Alarmierungsschicht zu sein, nicht eine zu beliefern. Der Opsgenie-Vergleich beschreibt, was dieser Wechsel bedeutet.
- Schreiben über MCP. Ein Agent kann einen Monitor archivieren und später wiederherstellen, aber nicht löschen. Statusseiten, Connectoren und API-Schlüssel liegen außerhalb der Schreibgrenze von MCP, ebenso Mitglieder und Tarifwechsel.
- Zapier. Es gibt keine Zapier-Integration.
- Terraform. Es gibt keinen Terraform-Provider und keinen deklarativen Monitors-as-Code-Ablauf. REST-Schlüssel lesen 7 Endpunkte ( Referenz), und REST-Schreibscopes werden heute nicht ausgewertet. MCP ist eine Agentenschnittstelle, keine deklarative Pipeline.
Lesen Sie die REST-Referenz, sehen Sie sich MCP für Agenten an oder starten Sie kostenlos und richten Sie Ihren ersten Connector ein. Ist eine genannte Grenze für Sie entscheidend, schreiben Sie an hello@perstat.io, und Sie erhalten eine konkrete Antwort.