Auf dieser Seite
Ein Incident vom Ausfall bis zur Erholung
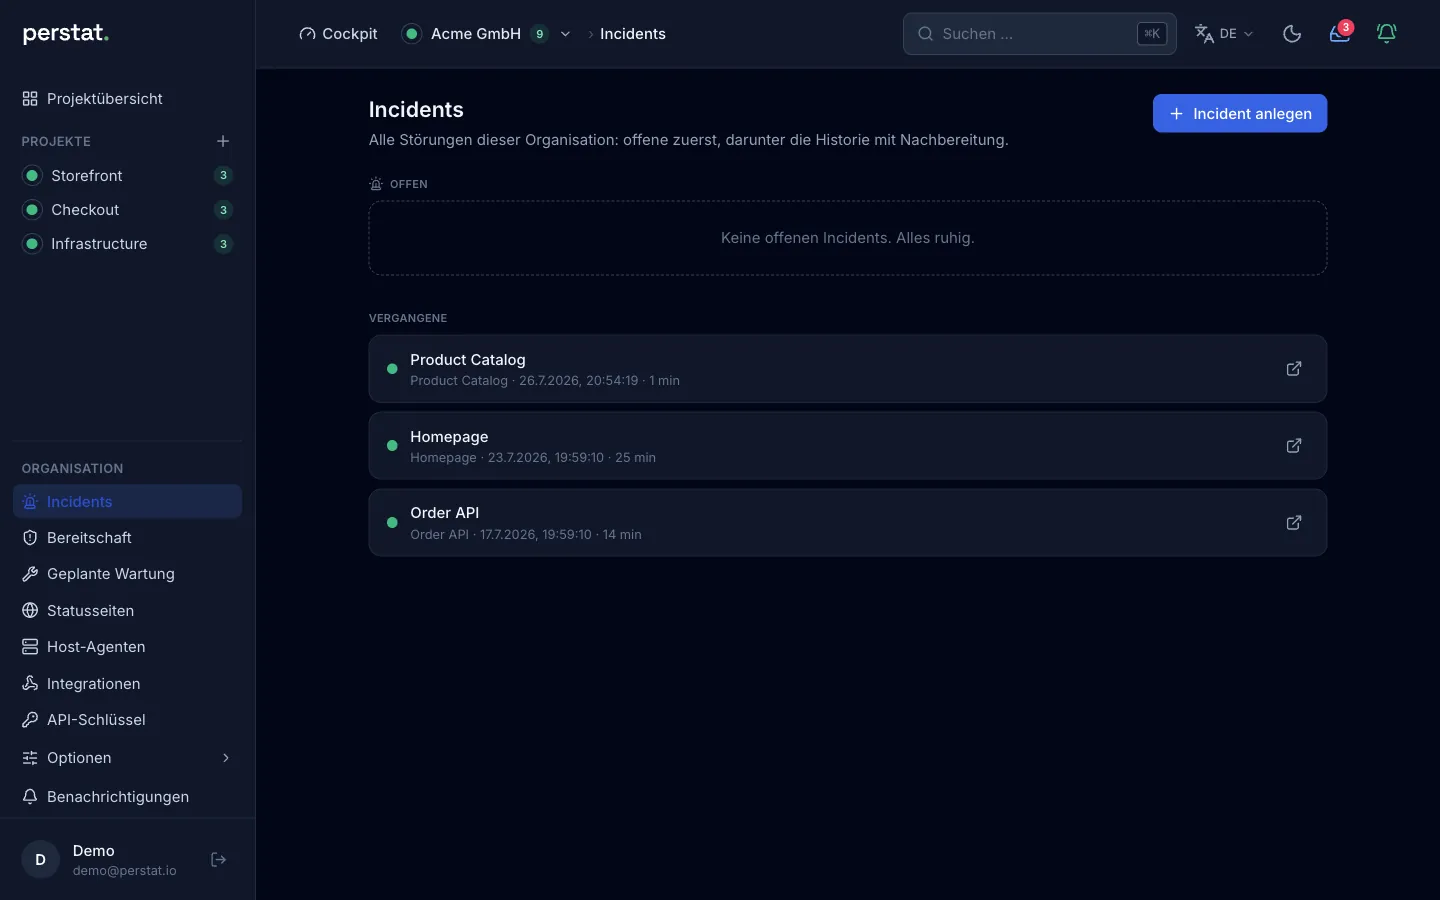
In jedem Tarif öffnet Perstat automatisch Incidents, wenn Monitore ausfallen. Bei Monitoren mit regionalen Prüfpunkten öffnet Perstat den Incident erst, wenn das konfigurierte Quorum den Ausfall bestätigt. Er bleibt offen, bis das Quorum für die Erholung erreicht ist.
Perstat führt höchstens einen offenen automatischen Incident je Monitor. Die Zeitleiste hält Ausfall, Benachrichtigungen, Zuständigkeit und Erholung an diesem Ereignis fest.
Solange ein geplantes Wartungsfenster aktiv ist, entsteht kein neuer automatischer Incident.
Quittieren und Stummschalten beantworten verschiedene Fragen
Wer quittiert, stoppt die Eskalation und bringt alle anderen Geräte zur Ruhe. Erinnerungen gehen danach an die zuständige Person statt an das ganze Team. Die Quittung sagt dem Team, dass jemand den Incident übernommen hat.
Stummschalten ist persönlich und befristet. Die Web-Ansicht für kritische Alarme kann den Incident für 15 Minuten stummschalten, ohne dass die Person dadurch zuständig wird. Quittieren Sie, um Verantwortung zu übernehmen. Schalten Sie stumm, um kurz zu unterbrechen, ohne den Zustand des Teams zu ändern.
Perstat sendet Ereignisse an Chat, Paging und Webhooks
Perstat meldet das Öffnen und die Erholung eines Incidents an diese Ziele:
- Chat: Slack, Microsoft Teams, Discord und Google Chat
- Paging: PagerDuty und Opsgenie
- Webhooks: signierte Webhooks
Native Push-Nachrichten gibt es auf iPhone und Apple Watch. Der Browser kann einen kritischen Alarm im Vollbild zeigen, mit Ton und Schaltflächen zum Quittieren und Stummschalten.
Die Integrationen für Chat, Paging und Webhooks senden nur nach außen. Quittieren und schließen Sie Incidents in Perstat oder über eine autorisierte MCP-Aktion, nicht im Chat- oder Paging-Ziel. Die vollständigen Grenzen der Kanäle stehen auf der Seite Integrationen.
Persönliche SMS oder Bereitschaftsplan
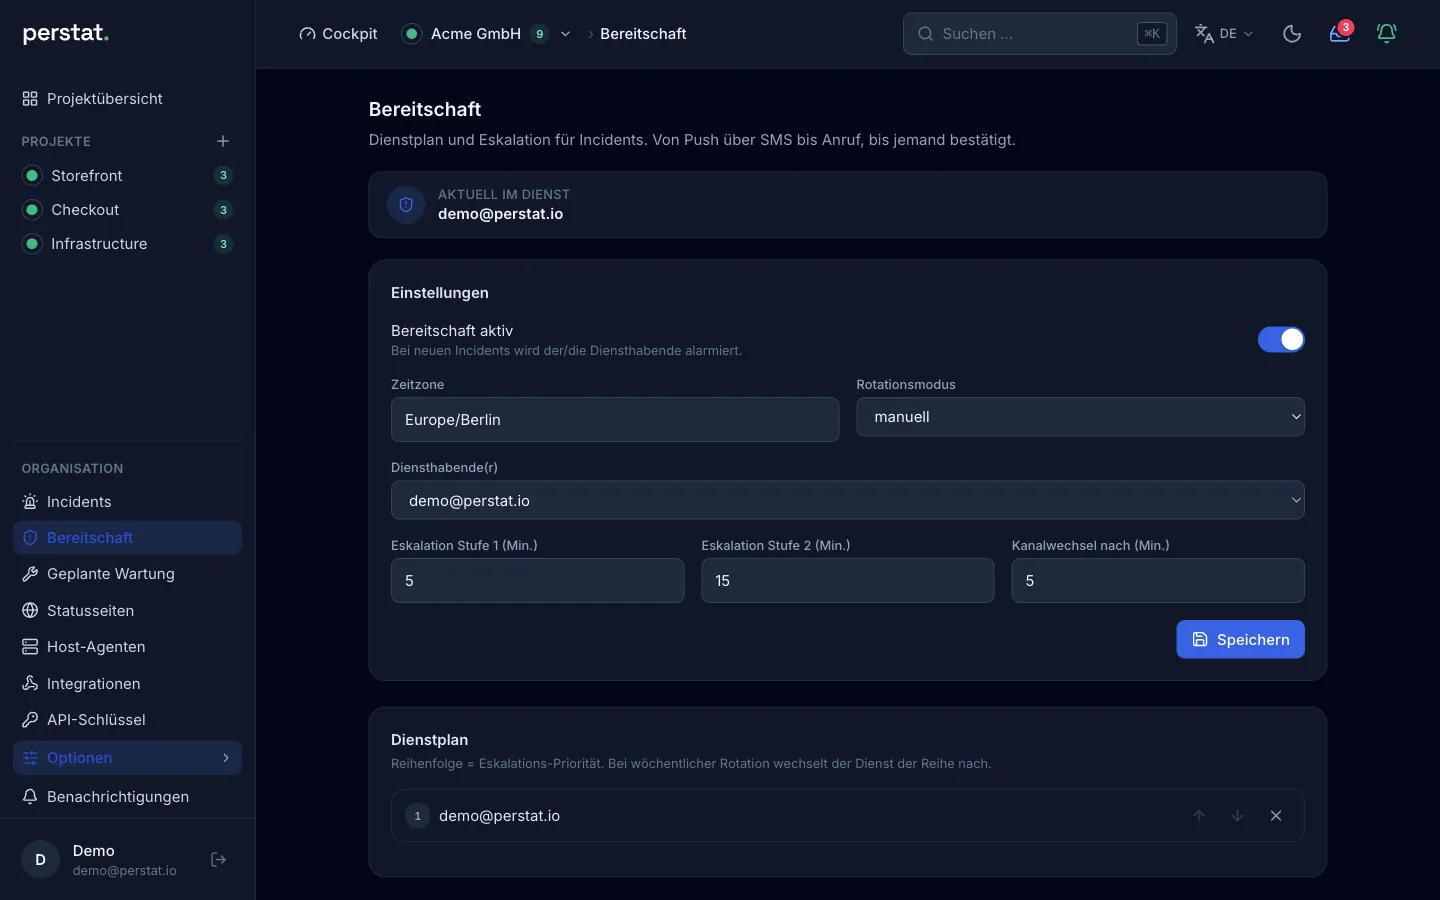
Persönliche SMS-Alarme gibt es ab Pulse. Jede Person schaltet sie selbst ein und erhält eine SMS je kritischem Incident. Ein Bereitschaftsplan ist dafür nicht nötig.
Sentinel ergänzt Bereitschaftspläne, manuelle und wöchentliche Rotation sowie zeitgesteuerte Eskalationsstufen. Die Eskalation kann von Push über SMS bis zum Anruf gehen, bis jemand quittiert.
Anrufe gibt es nur in der Eskalation der Rufbereitschaft, höchstens 2 je Incident. SMS und Anrufe setzen eine Nummer voraus, die per Einmalcode verifiziert ist.
Was die Rufbereitschaft abdeckt
| Thema | So funktioniert es |
|---|---|
| Bereitschaftsplan | Einer pro Organisation, manuelle oder wöchentliche Rotation |
| Übergabe | In der Zeitzone der Organisation |
| Eskalationsstufen | Je Stufe ein Zeitpunkt, Empfänger und Kanäle |
| Empfänger | Wer Bereitschaft hat, eine Person, eine Rolle, Eigentümer und Admins oder ein Connector |
| Niemand in Bereitschaft | Die letzte Stufe greift sofort |
| Anrufe | Höchstens 2 je Incident, nur verifizierte Nummern |
| Abhängige Alarme | Zurückgehalten für 1 Minute bis 24 Stunden, solange ein Ursprungsmonitor ausgefallen ist |
Manuelle Incidents und Nacharbeit bewusst anlegen
Ab Sentinel kann Ihr Team einen Incident von Hand öffnen, auch für ein Ereignis, das kein Monitor geöffnet hat. Auswirkung, Ursache, Lehren und Maßnahmen mit Verantwortlichen bleiben im Post-mortem mit dem Incident verbunden.
Der Ablauf gibt dem Team einen Ort für das Ereignis und seine Nacharbeit. Er ist kein automatischer regulatorischer Bericht.
Rufbereitschaft und den iPhone-Alarm ansehen

Post-mortems
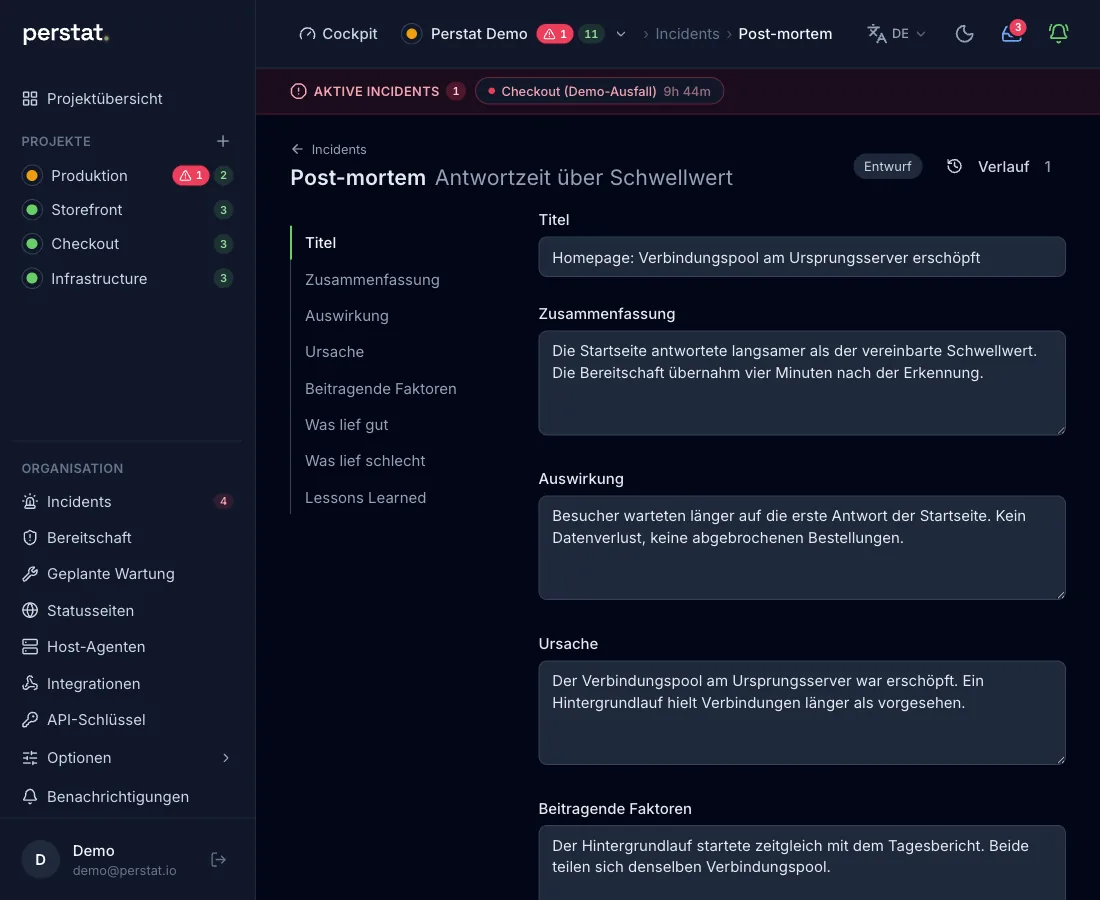
Ein Post-mortem ist der Schritt der Nachbetrachtung im Incident-Ablauf.
Nacharbeit gehört zum Incident
Automatische Incident-Aufzeichnungen gibt es in jedem Tarif. Sentinel ergänzt manuelle Incidents, Post-mortems und Maßnahmen. Die Nachbetrachtung bleibt am Ereignis, statt Zeitleiste, Befunde und Verantwortliche über Chat und eine separate Dokumentablage zu verteilen.
Befunde in Maßnahmen mit Verantwortlichen überführen
Ein Post-mortem hält Auswirkung, Grundursache, Lehren und Maßnahmen fest. Eine Maßnahme lässt sich einer verantwortlichen Person zuweisen, sodass die betriebliche Nacharbeit neben dem Incident bleibt, der sie ausgelöst hat.
Veröffentlichen ist eine eigene Entscheidung
Einen manuellen Incident oder ein Post-mortem veröffentlichen Sie ausdrücklich auf einer ausgewählten Statusseite. Speichern allein macht die interne Nachbetrachtung nicht für Kunden sichtbar. Die gewählte Statusseite behält ihre eigenen Einstellungen für Zugriff und Veröffentlichung.
Die echte Produktoberfläche ansehen
Grenzen des Post-mortems
Perstat bezeichnet das Post-mortem nicht als unveränderliche oder manipulationssichere Aufzeichnung. Es ist kein Prüfbericht, keine regulatorische Meldung und kein SLA-Export im Self-Service.
Die Verfügbarkeitsaufzeichnung hält die rohe Zeitleiste, die kuratierte Ausfallaufzeichnung und die Aktivität getrennt. Die Seite erklärt auch die Aufbewahrung und die derzeitige Grenze des manuellen Exports.
Lesen Sie die Incident-Dokumentation oder vergleichen Sie den Sentinel-Tarif.
Der Tarif bestimmt den Reaktionsweg
| Funktion | Verfügbar ab |
|---|---|
| Automatische Incidents und Quittierung | Free |
| Persönlicher SMS-Alarm | Pulse |
| Bereitschaftspläne, Rotation, SMS- und Anrufstufen | Sentinel |
| Manuelle Incidents, Post-mortems und Maßnahmen | Sentinel |
Es gibt derzeit keine native Android-App. SMS und Anrufe der Rufbereitschaft funktionieren ohne Apple-Gerät. Genaue Kontingente und Grenzen stehen unter Preise.
Beginnen Sie kostenlos mit dem Monitoring, oder konfigurieren Sie den Reaktionsweg mit der Dokumentation zu Alarmierung und Rufbereitschaft.