En esta página
Qué verifica
Un monitor IMAP se conecta al host y al puerto desde cada una de sus regiones. El check se supera cuando la primera línea del saludo empieza por * OK. En el puerto 993, la sonda completa antes un handshake TLS contra el almacén de raíces públicas, con el host como SNI. Cualquier otro puerto se lee en texto claro. Con el subcheck de certificado activado, el monitor evalúa además caducidad, emisor y sujeto, por el handshake directo en el 993 o por STARTTLS en los demás puertos.
Úsalo cuando
- Un servidor de correo tiene un endpoint IMAP del que leen los clientes, y una conexión rechazada o un saludo ausente deben abrir un incidente.
- El certificado que presenta el servidor debe evaluarse junto con el servicio, sin un segundo monitor. El subcheck cubre caducidad, emisor y sujeto por TLS implícito o STARTTLS.
- El endpoint IMAPS debe seguir siendo de confianza pública. En el 993 el saludo se lee solo tras un handshake contra el almacén de raíces públicas, así que un problema de cadena aparece como caída.
El check no inicia sesión, no abre ningún buzón y no envía CAPABILITY. Usa el check SMTP para un endpoint SMTP, y el check de certificado TLS para un certificado en un puerto TLS directo que merece su propio incidente. Un servidor IMAPS autofirmado en el 993 falla la sonda del saludo, porque allow_self_signed solo alcanza al subcheck de certificado.
Configuración
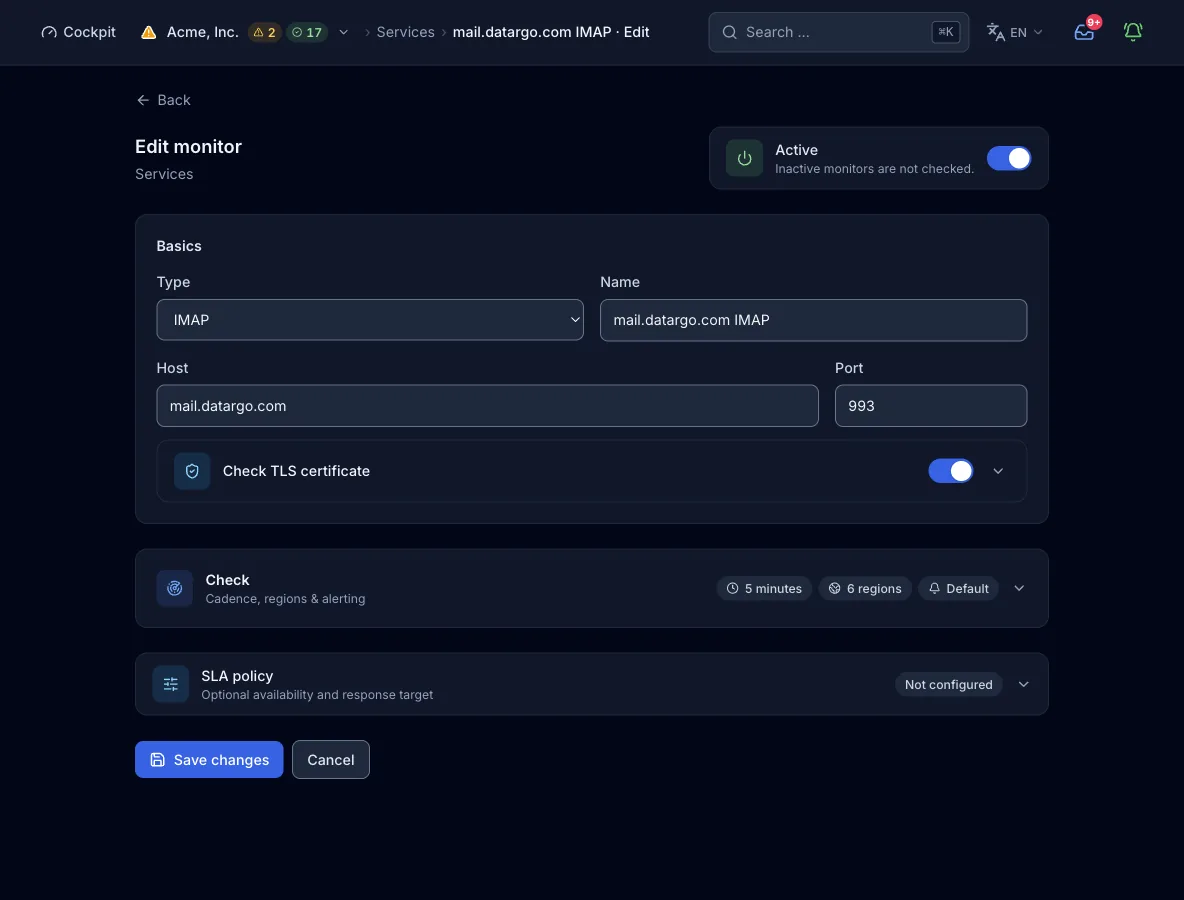
Objetivo. Un nombre de host o una dirección IP sin esquema ni ruta, más un puerto opcional. El formulario sugiere el 993. Cada dirección resuelta se valida antes de que la sonda se conecte. Las direcciones de loopback, privadas, link-local y de metadatos de nube se rechazan, así que el monitor no puede llegar a una red interna.
| Campo | Obligatorio | Valores y valor por defecto | Significado |
|---|---|---|---|
hostHost | sí | Nombre de host o dirección IP | El servidor al que se conecta la sonda. En el 993, el nombre de host es también el SNI del handshake. |
portPuerto | opcional | 1 a 65535, por defecto 993 | 993 significa TLS implícito, con el handshake antes del saludo. Cualquier otro puerto, por ejemplo el 143, se lee en texto claro, y el subcheck de certificado usa STARTTLS. |
interval_secondsIntervalo del check | opcional | Segundos, por defecto 300, máximo 24 h, mínimo según el plan | Cada cuánto ejecuta el check cada región. Va junto a config en la petición, no dentro. Un valor por debajo del mínimo del plan se eleva a ese mínimo, no se rechaza. |
regionsRegiones | opcional | Subconjunto de na, eu, as, sa, af, oce. Por defecto: las regiones del plan | Qué continentes ejecutan el check. Va junto a config en la petición, no dentro. |
address_familiesFamilias IP | opcional | Lista con ipv4, ipv6 o ambas, por defecto ["ipv4"] | Cada dirección resuelta se comprueba por separado. Cuando falla una familia de dos o fallan algunas direcciones entre varias, family_fail_severity (degraded por defecto, o failed) fija el resultado. |
Certificado TLS
A un saludo superado le puede seguir una política de certificado, una vez por check y no por dirección. En el 993 usa un handshake directo, y en cualquier otro puerto el diálogo STARTTLS de IMAP (A1 STARTTLS, después A1 OK). El formulario ofrece el interruptor con puerto, ventana de aviso, regex de emisor y de sujeto y la opción de autofirmados. Sin el interruptor, la vista del monitor sigue mostrando el certificado servido, pero la política y el aviso de caducidad necesitan el interruptor.
| Campo | Obligatorio | Valores y valor por defecto | Significado |
|---|---|---|---|
tls_cert.enabled | opcional | true o false, por defecto false | Con true se activa el subcheck. Ausente o en false, el certificado solo se muestra. |
tls_cert.port | opcional | Puerto, por defecto: el puerto del monitor | El puerto al que se conecta el subcheck de certificado. El modo sigue dependiendo del puerto del monitor: handshake directo solo cuando el monitor corre en el 993, STARTTLS en los demás casos. |
tls_cert.warn_days | opcional | Días, por defecto 14 | Por debajo de esta vida restante, el check lleva un aviso, y propietarios y administradores reciben cada hora un correo y un aviso en la app. El estado sigue en passed, y un certificado caducado hace fallar el check. |
tls_cert.issuer_regex | opcional | Expresión regular | El emisor debe coincidir, por ejemplo Let's Encrypt. |
tls_cert.subject_regex | opcional | Expresión regular | El nombre común del sujeto debe coincidir. |
tls_cert.allow_self_signed | opcional | false (por defecto) o true | Omite las comprobaciones de confianza, nombre de host y fecha en el subcheck, mientras la caducidad y las aserciones regex siguen aplicándose. No alcanza a la sonda del saludo, que mantiene el almacén de raíces públicas en el 993, así que un servidor IMAPS autofirmado sigue fallando. Úsalo solo para servicios internos con CA propia en un puerto STARTTLS. |
Cómo se ejecuta un check
- Cada región a la que le toca el intervalo resuelve el host con el resolver propio del nodo.
- Cada dirección resuelta de la familia elegida se valida contra los rangos bloqueados y después se conecta por separado.
- En el puerto 993, la sonda completa antes un handshake TLS contra el almacén de raíces públicas, con el host como SNI. En cualquier otro puerto se queda en texto claro. Después lee la primera línea que envía el servidor.
- Una línea que empieza por
* OKsupera el check, y cualquier otra cosa lo hace fallar. Conexión, handshake y saludo comparten el límite de 10 s. Un servidor que calla está caído, no es un error de configuración. - Solo un check superado con
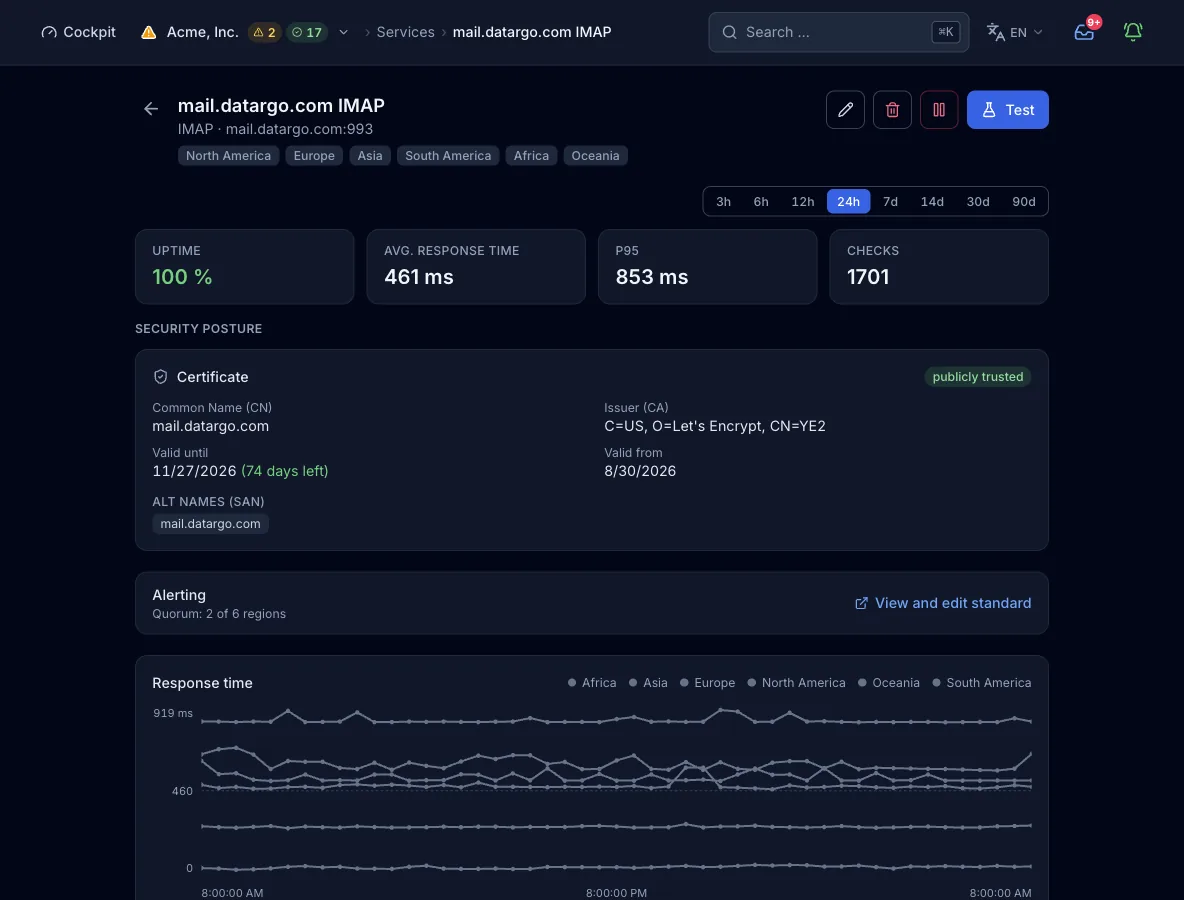
tls_cert.enabledejecuta la política de certificado, una vez por check. Usa un handshake directo en el 993 y el diálogo STARTTLS en los demás puertos. Las regex se compilan antes, y una inválida termina el check como error. - El resultado de la región va al control plane. Un fallo abre un incidente cuando el quórum de la política de alertas lo confirma, por defecto 2 regiones en 2 checks consecutivos.
Qué contiene un resultado
- Saludo
- La primera línea que envió el servidor, evaluada según
* OK. - Tiempo de respuesta
- Tiempo hasta el saludo, en el 993 con el handshake TLS incluido, por región y por dirección.
- Línea de detalle
- Una línea que dice qué ha pasado: el saludo,
IMAP error:con el error de transporte o de handshake, oTimeout. Con el subcheck activado, el hallazgo del certificado se añade al saludo si el check se supera y lo sustituye si falla. - Capa de causa
- Si el fallo estuvo en el DNS del objetivo (NXDOMAIN o NODATA) o en su aplicación, tras una resolución correcta. Cualquier otra causa se registra como unknown.
- Certificado
- El resultado conserva el nombre común, los nombres alternativos y el emisor, además de las fechas de validez, la marca de autofirmado y la confianza pública. Cada check los lee, con o sin el subcheck. La vida restante con su aviso aparece solo con el subcheck activado.
- Región, familia, dirección
- Cada resultado lleva la región que lo midió, y un subresultado por familia IP y por dirección.
Estados y gravedad
- okEl saludo empieza por
* OK, en el 993 tras un handshake de confianza. Con el subcheck activado, además se cumple la política de certificado, y un certificado dentro de su ventana de aviso mantiene este estado. - degradadoUna familia IP falla mientras la otra responde, o fallan algunas de varias direcciones resueltas de una familia mientras las demás responden. Esto rige con el
family_fail_severitypor defecto. - caídoLa conexión se rechaza, expira o se bloquea, o el saludo no es
* OK. El check también está caído cuando el handshake en el 993 se rechaza por una cadena no confiable, un nombre de host que no coincide o un certificado caducado. Lo mismo ocurre cuando la política de certificado falla por caducidad, por un handshake rechazado o porque no coinciden el emisor o el sujeto. - errorLa configuración no se puede ejecutar, por ejemplo por una regex inválida en la política de certificado. El check termina como error en lugar de como fallo y cuenta como caída con gravedad critical.
Confirmado por quórum: por defecto, 2 regiones deben informar del fallo antes de que se abra un incidente. El valor por defecto de la organización pide 2 regiones y 2 checks consecutivos. Un monitor puede llevar su propia regla con número o porcentaje, checks consecutivos y duración mínima.
Planes y límites
- Intervalo mínimo
- 300 s en Free, 60 s en Pulse, 30 s en Sentinel, 15 s en Command y 10 s en Enterprise. El formulario web ofrece 30 s, 1 min, 5 min, 15 min y 1 h. Los mínimos de 15 s y 10 s solo se alcanzan por MCP.
- Regiones
- 2 de 6 en Free, 3 de 6 en Pulse y las 6 desde Sentinel.
- Monitores
- 10 en Free, 50 en Pulse, 150 en Sentinel, 500 en Command y un cupo a medida en Enterprise. Los once tipos de check de sonda comparten este cupo. Los agentes de host y los heartbeats tienen cupos propios.
Desde la pipeline o un agente
La misma config sirve en el paso de despliegue, en un cliente MCP como Claude Code y en el formulario de arriba. create_monitor necesita una clave de API válida para toda la organización. Si omites regions, el plan aplica su valor por defecto.
{
  "name": "Mailbox IMAPS",
  "type": "imap",
  "interval_seconds": 60,
  "config": {
    "host": "mail.example.com",
    "port": 993,
    "tls_cert": { "enabled": true, "warn_days": 21 }
  }
}
Límites
- Sin login, sin acceso a buzones y sin
CAPABILITY. La sonda lee una línea. - En el 993, la sonda del saludo exige una cadena de confianza pública. El interruptor
allow_self_signedsolo alcanza al subcheck de certificado, así que un servidor IMAPS autofirmado sigue caído. - Solo el puerto 993 significa TLS implícito. Cualquier otro puerto se lee en texto claro, y allí el subcheck de certificado usa STARTTLS.
- La política de certificado corre una vez por check, no por dirección, y solo tras un saludo superado.
- Se rechazan los objetivos en direcciones privadas, de loopback, link-local y de metadatos de nube.
- No todas las regiones sondean IPv6, así que seleccionar
ipv6restringe las regiones utilizables. - SPF, DMARC y CAA del dominio de correo pertenecen al check de higiene DNS.