En esta página
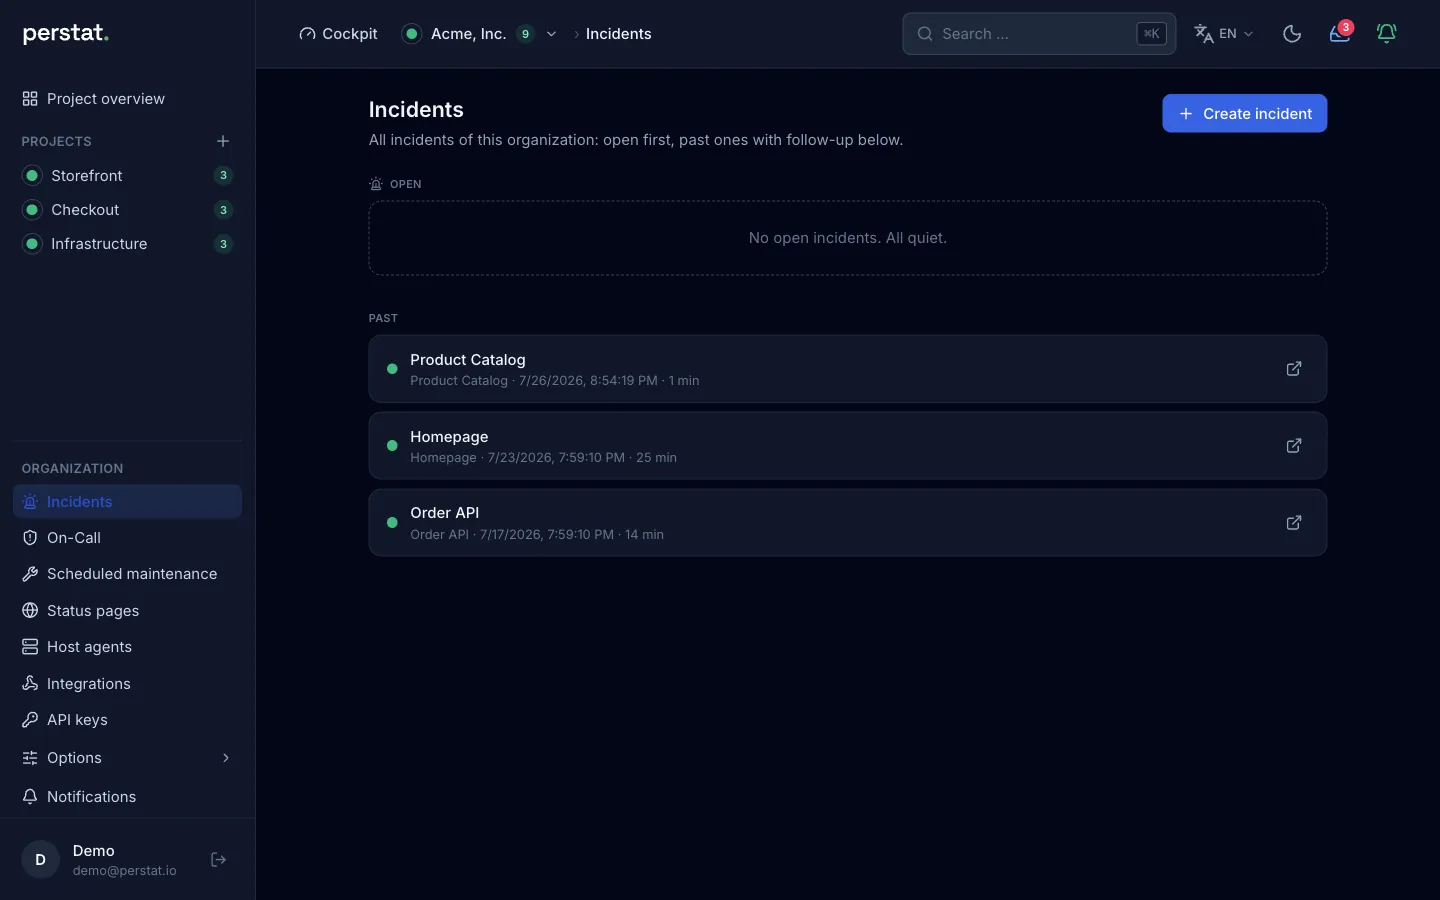
Un incidente desde el fallo hasta la recuperación
Todos los planes abren incidentes automáticos a partir de fallos del monitor. En los monitores de sonda regional, el incidente solo se abre cuando el quórum configurado confirma el fallo. Permanece abierto hasta que se alcanza el quórum de recuperación.
Perstat mantiene como máximo un incidente automático abierto por monitor. La cronología conserva el fallo, los avisos, la toma de responsabilidad y la recuperación ligados a ese evento.
Mientras una ventana de mantenimiento programada está activa, no se abre ningún incidente automático nuevo.
Confirmar y posponer responden a preguntas distintas
Confirmar detiene el escalado y silencia el resto de dispositivos. A partir de ahí, los recordatorios van a la persona responsable, no a todo el equipo. Es una declaración ante el equipo de que alguien se ha hecho cargo del incidente.
Posponer es personal y temporal. La vista web de alarma crítica puede silenciar el incidente durante 15 minutos sin convertir en responsable a quien lo pospone. Confirma para asumir la responsabilidad y pospón para una interrupción breve que no cambia el estado del equipo.
Perstat envía eventos a chat, paging y webhooks
Perstat envía la apertura y la recuperación de cada incidente a estos destinos:
- Chat: Slack, Microsoft Teams, Discord y Google Chat
- Paging: PagerDuty y Opsgenie
- Webhooks: webhooks firmados
El push nativo está disponible en iPhone y Apple Watch. El navegador puede mostrar una alarma crítica a pantalla completa, con sonido y controles para confirmar y posponer.
Las integraciones de chat, paging y webhooks son de salida. Confirma y resuelve en Perstat o mediante una acción MCP autorizada, no dentro del destino de chat o paging. Todos los límites de cada canal están en la página de integraciones.
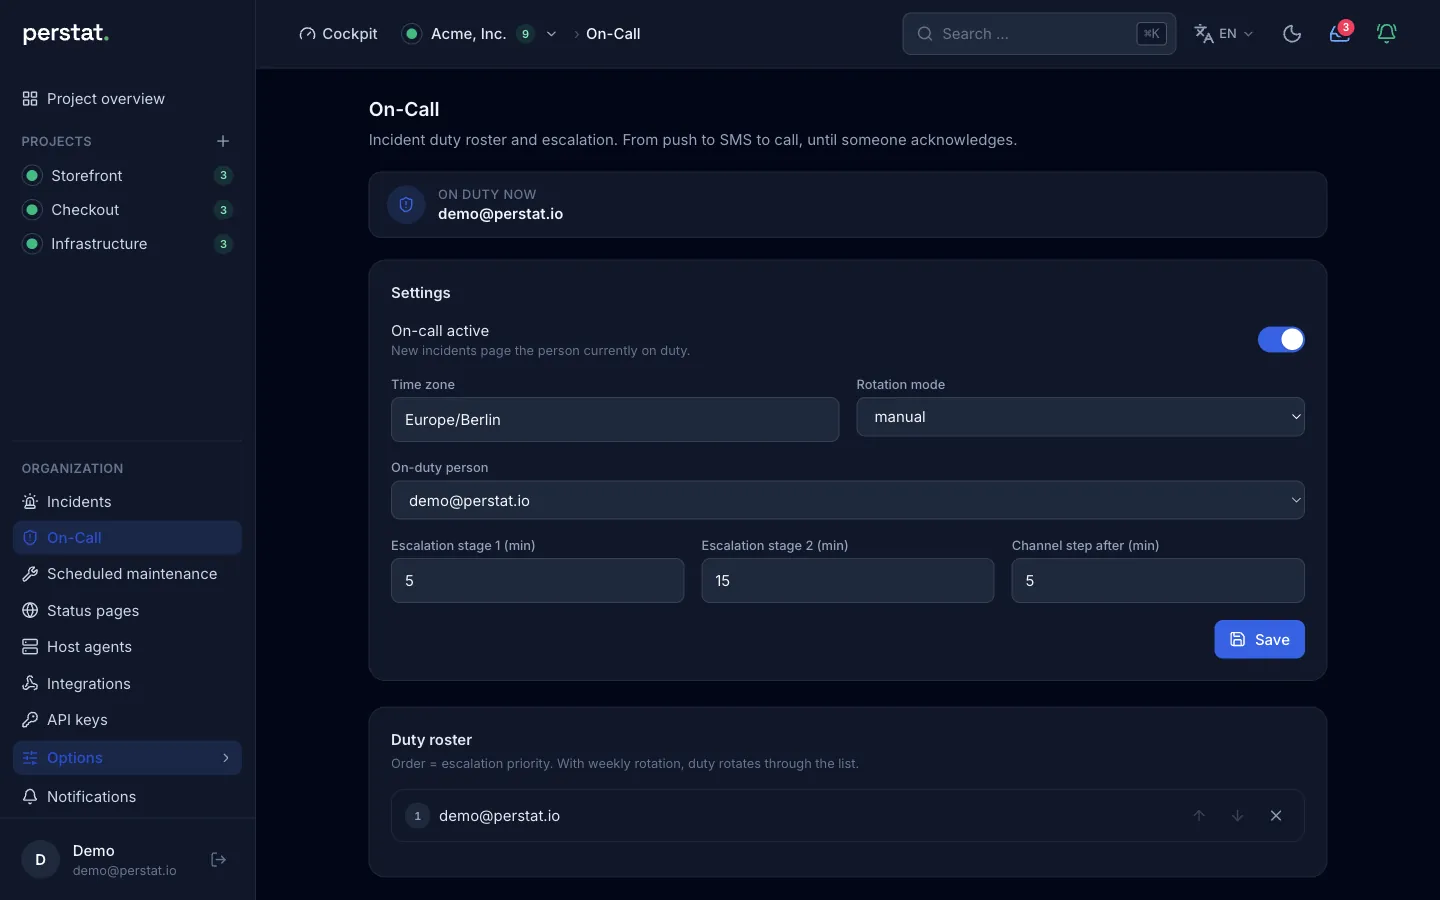
Elegir entre SMS personal y rotación de guardias
Los avisos SMS personales empiezan con Pulse. Cada persona los activa por su cuenta y recibe un SMS por incidente crítico. No hace falta un cuadrante de guardias.
Sentinel añade cuadrantes de guardias, rotación manual y semanal y etapas de escalado temporizadas. El escalado puede pasar de push a SMS y a llamada hasta que alguien confirme.
Las llamadas solo existen dentro del escalado de guardia y tienen un máximo de 2 por incidente. Los SMS y las llamadas requieren un número verificado con un código de un solo uso.
Qué cubren las guardias
| Tema | Cómo funciona |
|---|---|
| Cuadrante | Uno por organización, rotación manual o semanal |
| Relevo | En la zona horaria de la organización |
| Etapas de escalado | Un momento, destinatarios y canales por etapa |
| Destinatarios | Quien está de guardia, una persona, un rol, propietarios y administradores, o un conector |
| Nadie de guardia | La última etapa se aplica al instante |
| Llamadas | Como máximo 2 por incidente, solo números verificados |
| Alarmas dependientes | Retenidas de 1 minuto a 24 horas mientras un monitor de origen está caído |
Incidentes manuales y seguimiento, por decisión del equipo
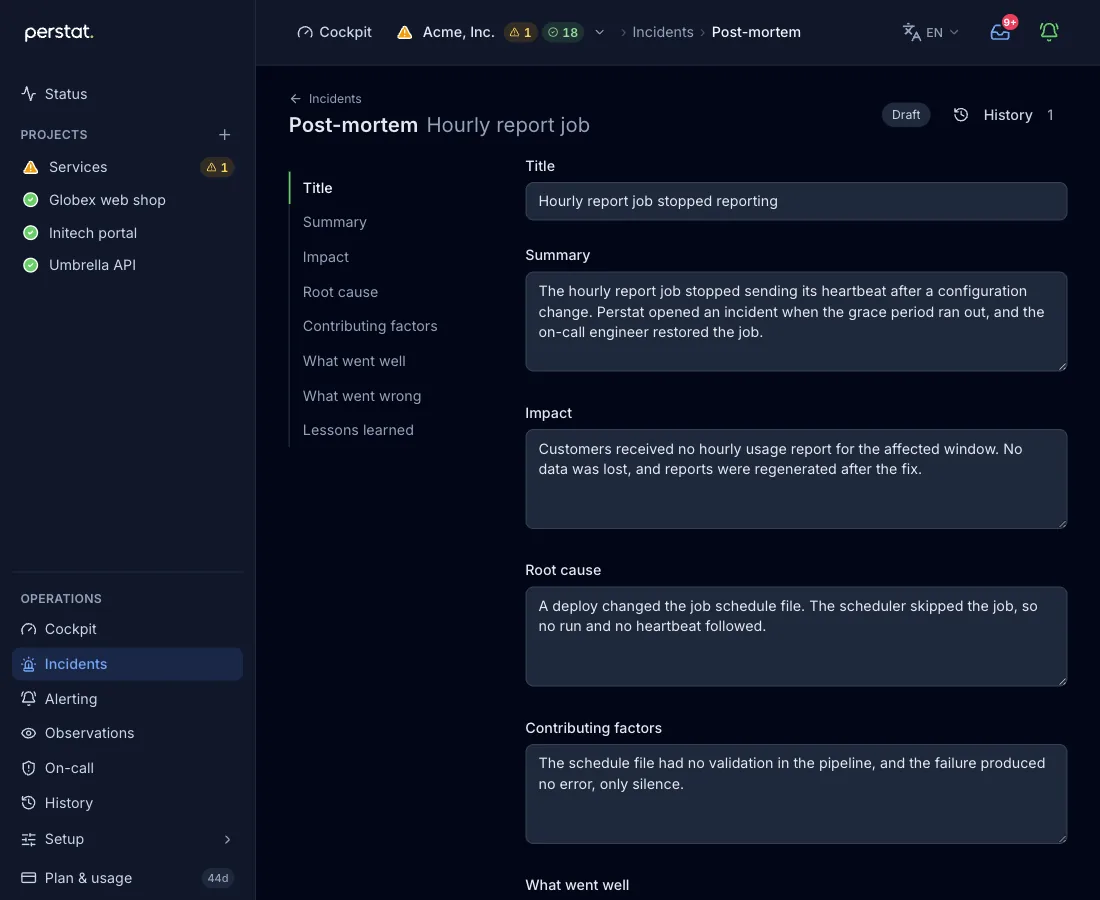
Desde Sentinel, quien responde puede abrir un incidente a mano, también para un evento que ningún monitor ha abierto. El impacto, la causa, las lecciones y las medidas con responsable quedan ligados al incidente en su post-mortem.
El flujo da al equipo un único lugar para registrar el evento y su seguimiento. No es un informe regulatorio automático.
Ver las guardias y la alerta en el iPhone

Post-mortems
Un post-mortem es el paso de revisión dentro del flujo del incidente.
El seguimiento pertenece al incidente
El registro automático de incidentes existe en todos los planes. Sentinel añade incidentes manuales, post-mortems y medidas. La revisión sigue ligada al evento, en vez de repartir la cronología, los hallazgos y los responsables entre el chat y otro almacén de documentos.
Convertir hallazgos en medidas con responsable
Un post-mortem recoge el impacto, la causa raíz, las lecciones y las medidas. Una medida puede llevar un responsable, así que el seguimiento operativo queda junto al incidente que lo originó.
Publicar es una decisión aparte
Publicar un incidente manual o un post-mortem en una página de estado elegida es una acción explícita. Guardar solo la revisión interna no la hace visible para los clientes. La página de estado elegida conserva su propia configuración de acceso y publicación.
Inspeccionar la pantalla real del producto
Límites del post-mortem
Perstat no describe el post-mortem como un registro inmutable o imposible de manipular. No es un informe de aseguramiento, una comunicación regulatoria ni una exportación SLA en autoservicio.
El registro de disponibilidad mantiene separados la cronología en bruto, el registro curado de caídas y la actividad. Esa página explica también la retención y el límite actual de la exportación manual.
Lee la documentación de incidentes o compara el plan Sentinel.
El plan fija el camino de respuesta
| Capacidad | Empieza con |
|---|---|
| Incidentes automáticos y confirmación | Free |
| Aviso SMS personal | Pulse |
| Cuadrantes, rotación, SMS y etapas de llamada | Sentinel |
| Incidentes manuales, post-mortems y medidas | Sentinel |
Hoy no hay app nativa para Android. Los SMS y las llamadas de guardia funcionan sin un dispositivo Apple. Los cupos y los límites exactos están en precios.
Empieza a monitorizar gratis, o configura el camino de respuesta con la documentación de alertas y guardias.