Sur cette page
Ce qu’il vérifie
Chaque région ouvre un handshake TLS direct vers l’hôte et le port, envoie le nom d’hôte en SNI et lit le certificat feuille. Le check réussit quand le handshake est validé par le magasin de racines publiques, que le certificat n’a pas expiré et que l’émetteur et le common name du sujet correspondent aux motifs que vous avez définis. Dans la fenêtre d’avertissement, le résultat porte un avertissement, et les propriétaires et administrateurs reçoivent chaque heure un e-mail et une notification dans l’app. Seul un check en échec change l’état : certificat expiré, handshake rejeté, motif qui ne correspond pas ou hôte qui ne se résout pas.
À utiliser quand
- Un hôte sert TLS sans endpoint HTTP qui mérite des assertions, ou le certificat demande son propre monitor, son historique et son incident.
- Le certificat doit venir d’un émetteur précis ou porter un sujet précis, par exemple après un changement de CA ou le passage à un nouveau nom.
- Les personnes qui renouvellent le certificat doivent être prévenues de l’expiration. Par défaut, dès 14 jours avant la fin, le résultat porte un avertissement et un e-mail part chaque heure.
Le check ne lit que le certificat feuille, sans OCSP, sans CRL et sans notation des suites de chiffrement. Pour les ports STARTTLS, comme SMTP sur 587 ou IMAP sur 143, utilisez le check SMTP ou IMAP avec son sous-check de certificat, car ce check fait un handshake direct. Une URL https que vous surveillez déjà peut porter la même politique en sous-check du check HTTP(S).
Configuration
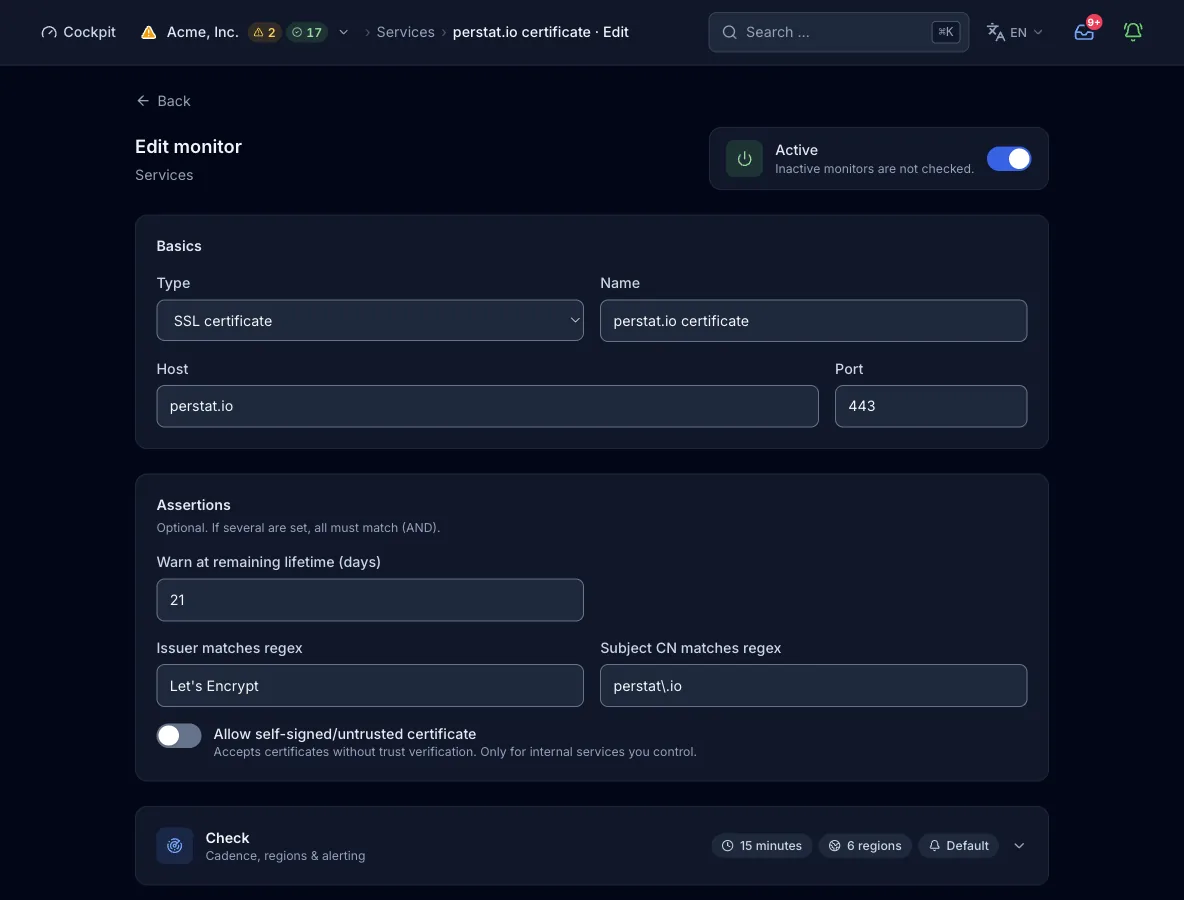
Cible. Un nom d’hôte ou une adresse IP sans schéma, chemin ni espace (étiquettes de 63 caractères au plus, 253 au total), plus un port facultatif de 1 à 65535. Sans port, le handshake va sur 443. La sonde résout l’hôte par son propre résolveur et l’envoie en SNI à chaque handshake. Les adresses de boucle locale, privées, link-local et de métadonnées cloud sont refusées comme les autres plages réservées, si bien que le monitor ne peut pas atteindre un réseau interne.
| Champ | Requis | Valeurs et défaut | Signification |
|---|---|---|---|
hostHôte | oui | Nom d’hôte ou adresse IP, sans schéma ni chemin | Le serveur qui présente le certificat, avec son nom envoyé en SNI. Chaque adresse résolue des familles choisies reçoit son propre handshake et son propre sous-résultat. |
portPort | facultatif | 1 à 65535, défaut 443 | Le port TLS. Le formulaire propose 443. |
warn_daysAvertir à cette durée restante (jours) | facultatif | Jours, défaut 14 | Sous cette durée de vie restante, le résultat porte un avertissement avec la date d’expiration et le temps restant. Les propriétaires et administrateurs reçoivent chaque heure un e-mail et une notification dans l’app. L’état ne change pas dans la fenêtre, et le check n’échoue qu’une fois le certificat expiré. |
issuer_regexL’émetteur correspond à la regex | facultatif | Expression régulière | Le motif doit correspondre au nom distinctif de l’émetteur tel que la vue du monitor l’affiche, par exemple C=US, O=Let's Encrypt, CN=YE1. Une sous-chaîne comme Let's Encrypt suffit, et chaque motif que vous définissez doit tenir. |
subject_regexLe CN du sujet correspond à la regex | facultatif | Expression régulière | Le common name du sujet doit correspondre, par exemple example\.com. |
allow_self_signedAccepter un certificat auto-signé ou non reconnu | facultatif | false (défaut) ou true | Saute les contrôles de confiance, de nom d’hôte et de date dans le handshake. L’expiration et les deux motifs s’appliquent toujours, et le formulaire vous demande de confirmer. Réservez-le aux services internes dotés de leur propre CA. |
interval_secondsIntervalle de check | facultatif | Secondes, défaut 300, maximum 24 h, minimum fixé par l’offre | La fréquence à laquelle chaque région exécute le check. Une valeur inférieure au minimum de l’offre est relevée à ce minimum, et non rejetée. |
regionsRégions | facultatif | Sous-ensemble de na, eu, as, sa, af, oce. Défaut : les régions de l’offre | Les continents qui exécutent le check. Une liste qui dépasse la limite de régions de l’offre est rejetée, et non tronquée. |
Familles IP
Le handshake se fait en IPv4 par défaut. Avec les deux familles, chaque adresse résolue de chaque famille reçoit son propre handshake. Le résultat garde un sous-résultat par famille et par adresse, si bien qu’un échec limité à IPv6 reste visible comme tel. Le formulaire ne propose IPv6 que si l’hôte a un enregistrement AAAA ou est un littéral IPv6, et seules les régions qui sondent en IPv6 restent alors sélectionnables.
| Champ | Requis | Valeurs et défaut | Signification |
|---|---|---|---|
address_familiesFamilles IP | facultatif | ["ipv4"] (défaut) ou ["ipv4", "ipv6"] | Les familles à vérifier. Vide ou absent signifie IPv4 seul. |
family_fail_severity | facultatif | degraded (défaut) ou failed | Ce que signifie l’échec d’une famille pendant que l’autre répond, quand les deux familles sont vérifiées. Si toutes les adresses échouent, le check est en panne quoi qu’il arrive. |
Déroulement d’un check
- Chaque région dont l’intervalle est échu lance le check, qui expire après 10 s. Elle compile d’abord les motifs d’émetteur et de sujet, et un motif invalide termine le check en erreur avant tout accès réseau.
- Le résolveur du nœud résout l’hôte. Chaque adresse résolue de la famille choisie est confrontée aux plages bloquées.
- Chaque adresse reçoit son propre handshake TLS avec le nom d’hôte en SNI. La validation passe par le magasin de racines publiques, ou par un vérificateur permissif quand
allow_self_signedest activé. Le certificat feuille est lu depuis le handshake. - Le common name, les noms alternatifs, l’émetteur et la validité sont analysés. Chaque motif défini doit correspondre, et l’expiration est jugée à la seconde près par rapport à la date de fin du certificat.
- Le certificat est conservé avec le résultat pour l’affichage. Dès que la durée de vie restante passe sous
warn_days, l’avertissement est joint. Le plan de contrôle en fait un e-mail horaire et une notification dans l’app pour les propriétaires et administrateurs, et l’état reste inchangé. - Le résultat de la région part au plan de contrôle. La politique d’alerte décide quand des régions en échec ouvrent un incident, par défaut dès que 2 régions concordent sur 2 checks consécutifs.
Ce que contient un résultat
- Certificat
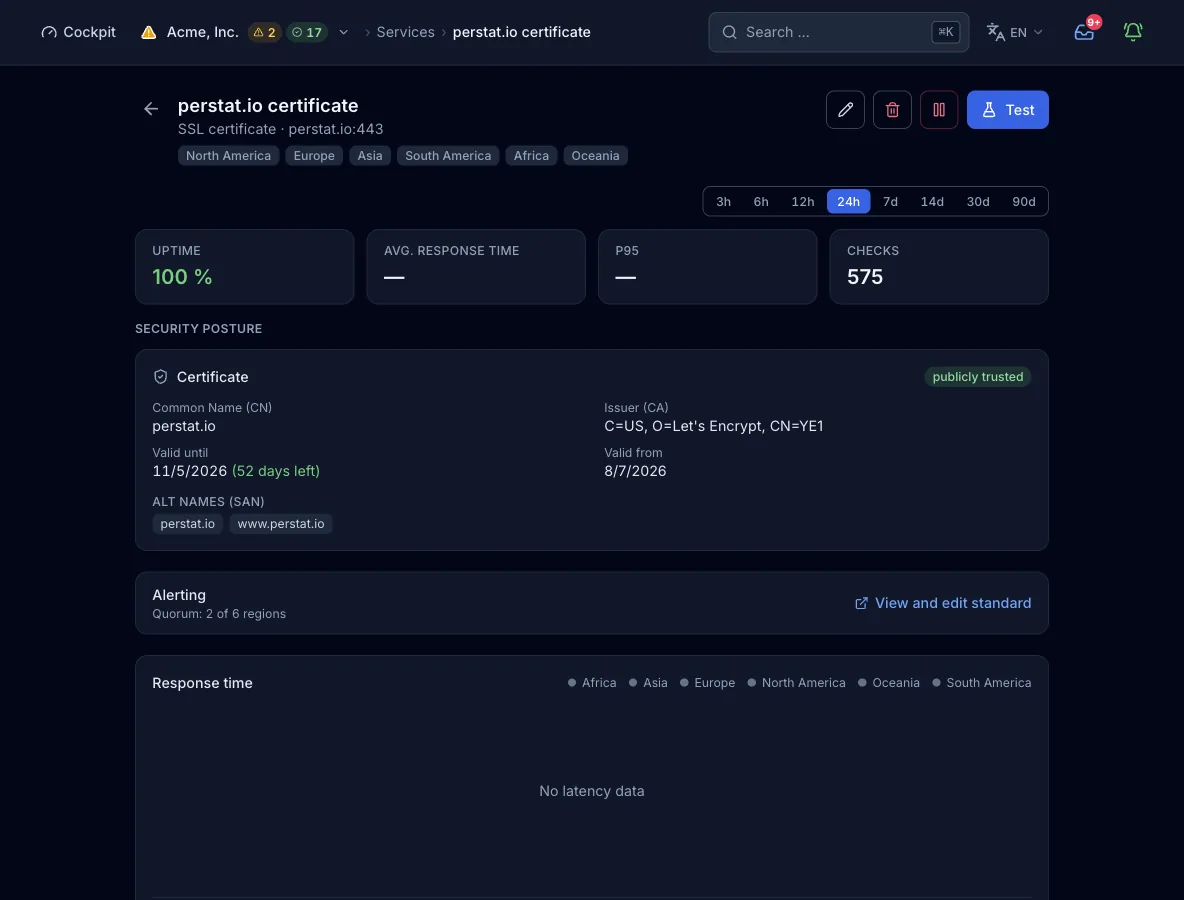
- Le résultat conserve le common name, les noms alternatifs et l’émetteur, ainsi que le début et la fin de validité avec les jours restants. Il indique si le certificat est auto-signé et reconnu publiquement (
public_trusted, affiché comme reconnu publiquement dans la vue du monitor). Une fois la fenêtre d’avertissement atteinte, il porte aussi l’avertissement. - Ligne de détail
- Une ligne avec le common name, l’émetteur et les jours restants, ou une note indiquant que le certificat a expiré. Avec
allow_self_signedactivé, la ligne commence par préciser si un certificat auto-signé ou non reconnu a été accepté. - Temps de réponse
- Aucun pour ce type. Le check juge le certificat, pas la vitesse du handshake : aucun temps de réponse n’est donc enregistré ni affiché.
- Couche de cause
- Indique si l’échec relevait du DNS de la cible (NXDOMAIN ou NODATA) ou de la cible elle-même après la résolution du nom. Tout le reste est signalé comme inconnu.
- Région, famille, adresse
- Chaque résultat porte la région qui l’a mesuré, et un sous-résultat par famille IP et par adresse.
États et gravité
- okLe handshake est accepté, le certificat est encore valide, et les motifs d’émetteur et de sujet correspondent. Un certificat dans sa fenêtre d’avertissement conserve cet état.
- dégradéCet état naît seulement de l’agrégation de plusieurs résultats, avec la valeur par défaut de
family_fail_severity. Une famille IP échoue pendant que l’autre répond, ou une partie des adresses résolues échoue. Le check de certificat lui-même n’a pas d’issue dégradée. - en panneLe handshake est rejeté à cause d’une chaîne non reconnue, d’un nom d’hôte différent ou d’une expiration en mode strict. Le check est aussi en panne une fois la date de fin passée, quand un motif ne correspond pas, quand aucun certificat n’est servi, ou quand l’hôte ne se résout pas ou se résout en adresse bloquée. Avec
family_fail_severity: failed, l’échec d’une seule famille compte aussi comme une panne. - erreurLe check ne peut pas être évalué, parce qu’un motif d’émetteur ou de sujet est invalide ou que le certificat servi ne peut pas être analysé. Cet état compte comme une panne de gravité critique.
Confirmé par quorum : par défaut, 2 régions doivent signaler l’échec avant l’ouverture d’un incident. La règle par défaut de l’organisation exige 2 régions et 2 checks consécutifs. Un monitor peut porter sa propre règle, avec un nombre ou un pourcentage, des checks consécutifs et une durée minimale.
Offres et limites
- Intervalle minimal
- 300 s en Free, 60 s en Pulse, 30 s en Sentinel, 15 s en Command et 10 s en Enterprise. Le formulaire web propose 30 s, 1 min, 5 min, 15 min et 1 h. Les intervalles de 15 s et 10 s ne sont accessibles que par MCP.
- Régions
- 2 sur 6 en Free, 3 sur 6 en Pulse et les 6 à partir de Sentinel.
- Monitors
- 10 en Free, 50 en Pulse, 150 en Sentinel, 500 en Command et un quota sur mesure en Enterprise. Les onze types de sonde partagent ce quota. Les agents hôtes et les heartbeats ont leurs propres quotas.
Depuis le pipeline ou un agent
La même config fonctionne dans l’étape de déploiement, dans un client MCP comme Claude Code et dans le formulaire ci-dessus. create_monitor exige une clé API valable pour toute l’organisation. Si vous omettez regions, l’offre applique sa valeur par défaut.
{
  "name": "Storefront certificate",
  "type": "ssl_cert",
  "interval_seconds": 900,
  "config": {
    "host": "example.com",
    "port": 443,
    "warn_days": 21,
    "issuer_regex": "Let's Encrypt",
    "subject_regex": "example\\.com"
  }
}
Chaque interface, avec sa limite
Limites
- Seul le certificat feuille est jugé. La chaîne est seulement signalée comme reconnue publiquement ou non.
- Ni OCSP, ni CRL, ni notation des suites de chiffrement.
- Handshake direct uniquement, sans STARTTLS. Pour SMTP sur 587 ou IMAP sur 143, utilisez le check SMTP ou IMAP avec son sous-check de certificat.
- Aucun temps de réponse n’est enregistré pour ce type. L’uptime et le certificat portent le résultat.
- La fenêtre d’avertissement ne change jamais l’état du monitor. L’expiration, si.
- Les cibles sur des adresses privées, de boucle locale, link-local et de métadonnées cloud sont refusées.
- Toutes les régions ne sondent pas en IPv6 : choisir
ipv6restreint donc les régions utilisables.