Sur cette page
Adapter l’interface à la tâche
| Besoin | Interface | Sens |
|---|---|---|
| Notifier une équipe ou un outil de paging | Connecteurs d’alerte | sortant |
| Vérifier un événement d’incident sur votre endpoint | Webhook signé | sortant |
| Lire les données de monitors et d’incidents | API REST et OpenAPI | REST en lecture seule |
| Laisser un agent autorisé lire et agir | MCP | lectures et écritures selon les scopes |
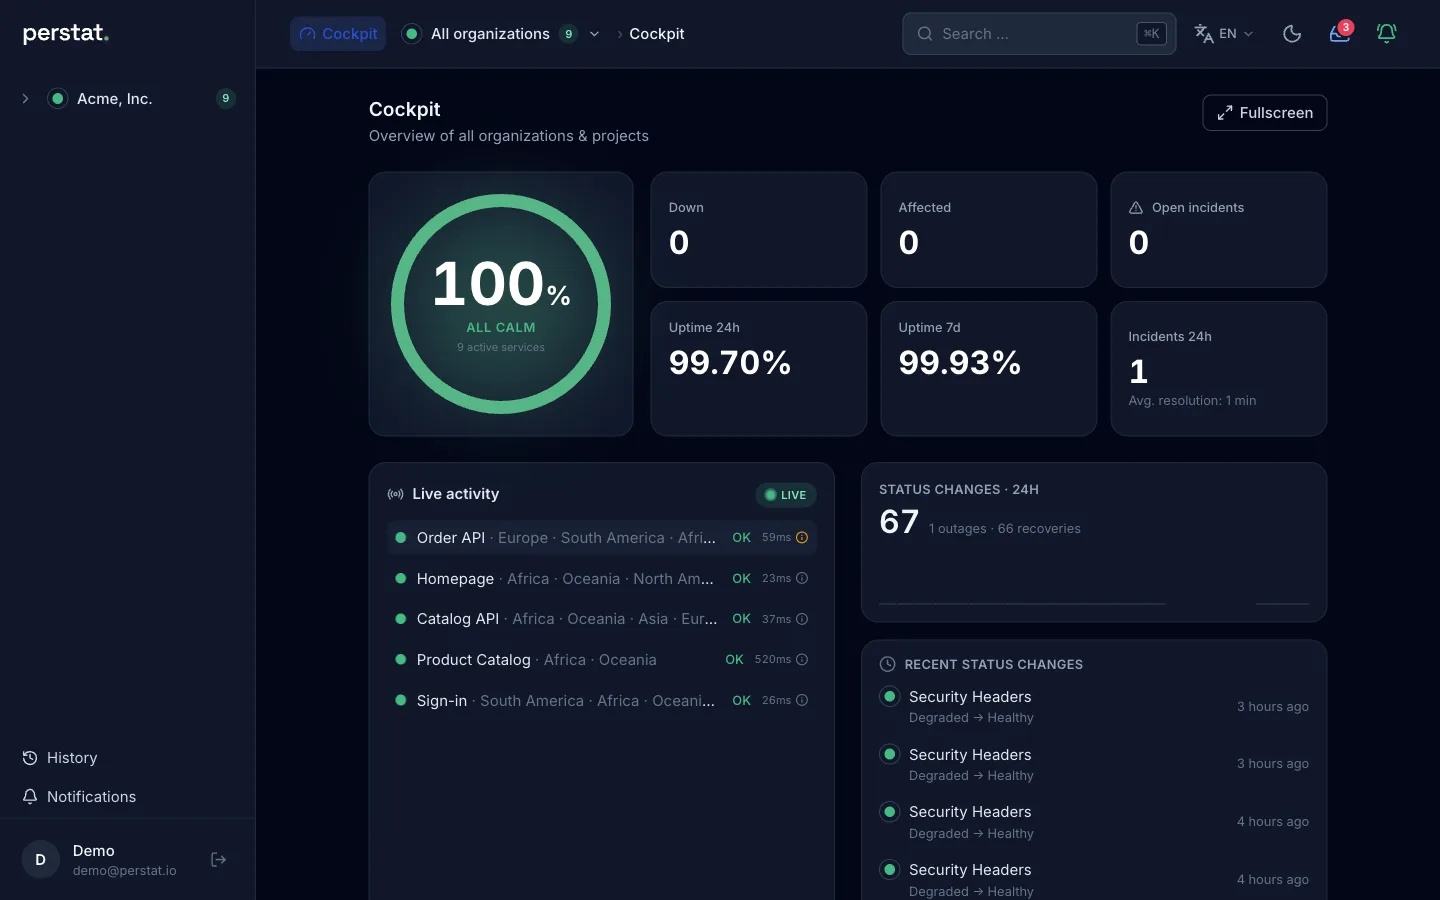
| Garder l’état visible pour les opérateurs | Wallboard Web et apps Apple | écrans du produit |
Toutes les interfaces de cette page existent aujourd’hui.
Envoyer les incidents vers les canaux existants
| Canal | Détail | Offre |
|---|---|---|
| Push | app iOS native et Apple Watch | toutes les offres |
| étape d’escalade d’un planning d’astreinte | à partir de Sentinel | |
| Alerte SMS personnelle | incident critique, opt-in par personne, quota mensuel | à partir de Pulse |
| SMS d’astreinte | étape d’escalade, vers des numéros vérifiés | à partir de Sentinel |
| Appel téléphonique | dernière étape d’escalade, 2 au plus par incident | à partir de Sentinel |
| Webhooks signés | HMAC dans x-perstat-signature, rotation du secret, envoi de test | toutes les offres |
| Slack, Teams, Discord, Google Chat | ouverture et rétablissement d’incident, via incoming webhook | toutes les offres |
| PagerDuty, Opsgenie | incident relayé vers leur API d’événements | toutes les offres |
| Abonnés de la page de statut | e-mail double opt-in à vos clients, ouverture et rétablissement | à partir de Sentinel |
Les connecteurs sont uniquement sortants : Perstat envoie l’ouverture et le rétablissement des incidents. Acquittez et résolvez dans Perstat ou par une action MCP autorisée.
L’escalade continue jusqu’à ce que quelqu’un acquitte : push, puis SMS, puis appel téléphonique, selon les délais réglés dans chaque planning. Acquitter, c’est prendre l’incident en charge, et tous les autres appareils se taisent. Un numéro de téléphone n’est alerté qu’après sa vérification par code à usage unique.
Vérifier un webhook signé sur votre endpoint
Les cibles webhook se déclenchent à l’ouverture et à la résolution d’un incident. Chaque livraison
porte le user agent perstat-webhook/1.0 et une signature HMAC dans x-perstat-signature, pour
que votre récepteur puisse en vérifier l’origine.
La signature est sha256= suivi de 64 caractères hexadécimaux en minuscules, calculée en
HMAC-SHA256 sur le corps brut. Le secret n’est affiché qu’une fois, à la création, et sa rotation
se fait dans le produit. Un envoi de test est intégré.
Les destinations webhook sont validées à l’aide de la même liste de blocage SSRF que les sondes. Les cibles privées, link-local, ULA et de métadonnées sont bloquées, et les redirections sont vérifiées à nouveau. C’est du confinement, pas une garantie « SSRF-safe ».
Lire par REST et le contrat OpenAPI public
Les clés API d’organisation à scopes lisent aujourd’hui 7 endpoints REST :
- Liste des monitors
- Détail d’un monitor
- Checks
- Séries temporelles
- Incidents d’un monitor
- Incidents de l’organisation
- Détail d’un incident
Les clés peuvent être restreintes davantage à des projets ou à des monitors précis. Le contrat
OpenAPI public, sous
api.perstat.io/openapi.json,
documente le contrat public et non chaque opération interne.
L’automatisation en écriture relève de MCP, qui suit un autre modèle d’autorisation.
Laisser agir un agent autorisé par MCP
Perstat parle le Model Context Protocol à l’adresse https://api.perstat.io/mcp. L’endpoint
utilise Streamable HTTP sans état. Dans les scopes accordés à sa clé, un agent lit l’état de votre
organisation, acquitte ou résout des incidents et gère le cycle de vie des monitors.
Un agent s’authentifie avec une clé API d’organisation à scopes ou, dans les clients compatibles, par le flux OAuth Authorization Code avec PKCE. Chaque écriture est attribuée à l’identité humaine derrière l’identifiant : le créateur de la clé API ou le sujet OAuth. À chaque écriture, Perstat vérifie l’appartenance et le rôle actuels de cette identité.
Le catalogue en production évolue. Les nombres exacts d’outils restent donc dans la documentation MCP datée.
Connectez Claude Code avec une clé bearer :
claude mcp add --transport http perstat https://api.perstat.io/mcp \
  --header "Authorization: Bearer pst_…"
Tout client MCP qui parle Streamable HTTP se connecte de la même façon, avec l’en-tête bearer ou le flux OAuth publié. Cela inclut Codex, les connecteurs ChatGPT et votre propre agent. Les utilisateurs de Claude Code peuvent aussi installer le plugin Perstat, qui se connecte par le navigateur et ajoute des skills pour les incidents et les monitors.
Un pipeline n’a pas besoin d’agent. Un seul tools/call depuis le job de déploiement enregistre le
monitor, et l’étape échoue à la moindre erreur, sauf si le monitor existe déjà :
curl -sS --fail-with-body https://api.perstat.io/mcp \
  -H "Authorization: Bearer $PERSTAT_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{
    "name":"create_monitor","arguments":{"project_id":"prj_…",
    "name":"Order API","type":"http",
    "config":{"url":"https://orders.example.com/health"}}}}'
Une deuxième exécution est refusée comme répétition exacte, et l’étape passe quand même. Quand le
chemin du health check change, update_monitor modifie le monitor existant.
L’outil create_monitor exige une clé valable pour toute l’organisation. Une clé restreinte à des
projets ou à des monitors ne lit et n’agit que sur ses propres ressources.
Garder l’état en direct visible
L’application Web inclut un wallboard plein écran en direct. Les apps natives couvrent iPhone, iPad et Apple Watch.
Les incidents ouverts peuvent apparaître en activité en direct sur l’écran verrouillé et dans la Dynamic Island. L’app Apple Watch peut acquitter un incident, prendre l’astreinte et activer ou mettre en pause un monitor.

Les SMS à partir de Pulse et les appels d’astreinte à partir de Sentinel fonctionnent sans appareil Apple. Il n’existe pas d’application Android native aujourd’hui.
Publier l’état de vos services
- Page de statut. Les modes brouillon et public existent dans toutes les offres. À partir de Sentinel, la page fonctionne sur votre propre domaine (vérifié par CNAME, TLS géré) et accepte l’accès par mot de passe et par comptes de lecture.
- Badge SLA. Votre page de statut sert un badge SVG, avec des extraits Markdown et HTML prêts à copier.
- RSS. Chaque page de statut expose un flux.
Limites
- Chat. Slack, Microsoft Teams, Discord et Google Chat reçoivent les incidents via un incoming webhook. Il n’existe ni app Perstat native ni action interactive dans ces outils : vous ne pouvez donc ni acquitter ni résoudre depuis le chat.
- Outils de paging. PagerDuty et Opsgenie sont une destination pour les incidents relayés, pas une voie de remplacement. Perstat est conçu pour être lui-même la couche d’alerte, plutôt que pour en alimenter une. Le comparatif Opsgenie décrit ce que ce remplacement implique.
- Écritures MCP. Un agent peut archiver un monitor puis le restaurer, mais pas le supprimer. Les pages de statut, les connecteurs et les clés API restent hors de la limite d’écriture MCP, tout comme les membres et les changements d’offre.
- Zapier. Il n’existe pas d’intégration Zapier.
- Terraform. Il n’existe ni provider Terraform ni workflow déclaratif « monitors as code ». Les clés REST lisent 7 endpoints ( référence), et les scopes REST en écriture ne sont pas évalués aujourd’hui. MCP est une interface pour agents, pas un pipeline déclaratif.
Lisez la référence REST, consultez MCP pour les agents ou commencez gratuitement et configurez votre premier connecteur. Si une limite déclarée est décisive pour vous, écrivez à hello@perstat.io pour obtenir une réponse concrète.